
Utilizzo del Machine Learning per proteggere i dati
Utilizzo del Machine Learning per proteggere i dati
Introdotto nel gennaio 2017, Acronis Active Protection è una tecnologia avanzata che sfrutta l’analisi avanzata per monitorare i sistemi alla ricerca di comportamenti di tipo ransomware e per arrestarli rapidamente. Nonostante i risultati positivi di test indipendenti e i riconoscimenti dei media, Acronis ha voluto rendere la soluzione ancora più robusta. Abbiamo raggiunto lo scopo con successo sfruttando il machine learning e le tecnologie di intelligenza artificiale.
L’AIUTO DEL MACHINE LEARNING
Il machine learning è spesso un termine associato a grandi dati: l’analisi di enormi volumi di dati per produrre risultati attuabili. Poiché il machine learning è basato sulla quantità di dati e sugli algoritmi scelti, più grande è il campione di dati, migliori saranno i risultati.
In che modo Acronis utilizza questa tecnologia? Il primo passo consiste nell’eseguire un’analisi delle tracce stack che riporta le subroutine del programma. Questa tecnica viene comunemente utilizzata per alcuni tipi di debug, aiutando gli ingegneri del software a capire dove risiede un problema o come varie subroutine lavorano insieme durante l’esecuzione.
Acronis applica questo approccio a un attacco ransomware, utilizzando l’apprendimento automatico per rilevare le iniezioni di codice dannose.
[btnsx id=”4456″]
Utilizzo del Machine Learning per proteggere i dati
COME FUNZIONA IL MACHINE LEARNING
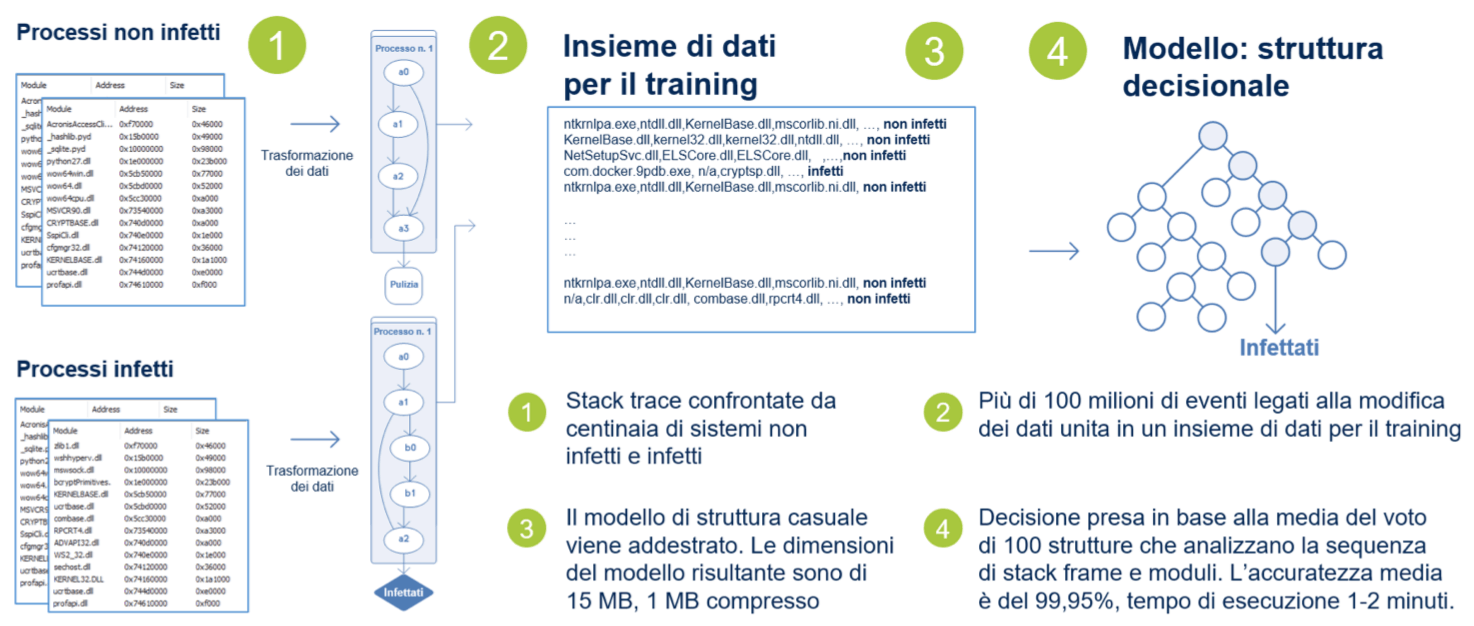
Acronis ha analizzato enormi volumi di dati non infetti utilizzando sistemi Windows che eseguono decine di processi legittimi. Da questi processi abbiamo, quindi, ottenuto milioni di tracce stack legittime e abbiamo costruito diversi modelli di comportamento “buono” utilizzando l’apprendimento delle strutture decisionali. Abbiamo anche raccolto tracce stack dannose da varie fonti per fornire controesempi.
In base a questi milioni di campioni di apprendimento, vengono identificati modelli di comportamento.
Con l’apprendimento delle strutture decisionali, possiamo passare dall’osservazione di un elemento, per trarre conclusioni sul suo valore obiettivo, alla creazione di un modello che predica in modo accurato il valore di un nuovo elemento basato su fattori identificabili. I modelli consentono ad Acronis di integrare risposte adeguate ai valori obiettivi. Piuttosto che rallentare la macchina client raccogliendo e inviando dati da analizzare, i modelli integrati offrono lo stesso livello di protezione con maggiore efficienza.
QUANDO SI ATTIVA IL MACHINE LEARNING?
Come affermato in precedenza, Acronis Active Protection si basa sull’euristica comportamentale. Nella versione 2.0 abbiamo aggiunto diverse nuove euristiche che cercano processi legittimi. Se Acronis Active Protection rileva un comportamento anomalo in un processo legittimo, prelevauna traccia dello stack e la invia al modulo del machine learning di Acronis. Qui il comportamento viene confrontato con i modelli esistenti di tracce stack infette e non infette per determinare se si tratta di una minaccia o meno.
Se si stabilisce che il comportamento presenta una natura dannosa, l’utente riceve un avviso che suggerisce di bloccare il processo.
NUOVO LIVELLO DI PROTEZIONE ANTI-RANSOMWARE
Con il machine learning all’avanguardia, tutte queste tecnologie portano Acronis Active Protection a un livello completamente nuovo, specialmente quando si tratta di combattere le minacce zero-day. Esso crea un modello per processi legittimi, quindi anche se gli aggressori trovano una nuova vulnerabilità o un modo per infiltrarsi nel sistema, il machine learning rileverà i processi del ransomware e li bloccherà.
L’infrastruttura del machine learning di Acronis è costruita in modo tale che i nuovi dati resi anonimi del programma vengano caricati regolarmente per l’analisi. Questa infrastruttura è in grado di gestire milioni di richieste simultaneamente e, grazie al costante flusso di informazioni, i nuovi modelli comportamentali sono pronti in modo estremamente più rapido. Nel frattempo, gli aggiornamenti costanti dell’euristica dei prodotti aumentano ulteriormente la sicurezza. Nessuna parte di questo lavoro discreto e puntuale è visibile agli utenti: ad essi basta semplicemente attivare Acronis Active Protection e dimenticarsene.
[btnsx id=”4100″]
LE PROSSIME NOVITA’
Acronis continua a espandere l’uso di questa tecnologia utilizzando il machine learning per l’analisi del codice statico. Questa analisi verrà eseguita nella fase di pre-esecuzione; pertanto, quando si scarica un file o si copia un file su un disco rigido, il relativo codice verrà immediatamente controllato per rilevare eventuali anomalie. Se emerge qualcosa di sospetto, il processo può essere bloccato prima che venga lanciato da un utente o da uno script automatico.
In effetti, i modelli di machine learning possono essere utilizzati per analizzare gli script e Acronis sta già lavorando in questa direzione. A prova di ciò, i test di NioGuard Security Lab hanno dimostrato che mentre la maggior parte delle soluzioni antivirus non sono in grado di rilevare un attacco basato su script, Acronis Active Protection funziona perfettamente. Nonostante questo successo, continueremo a migliorare ulteriormente le nostre tecnologie anti-ransomware.
Articoli correlati:
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- APPLE-SA-09-28-2026-3 macOS Sequoia 15.8.1 29 Settembre 2026Posted by Apple Product Security via Fulldisclosure on Sep 28APPLE-SA-09-28-2026-3 macOS Sequoia 15.8.1 macOS Sequoia 15.8.1 addresses the following issues. Information about the security content is also available at https://support.apple.com/149229. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. CoreGraphics Available for: macOS Sequoia Impact: Processing a maliciously […]
- APPLE-SA-09-28-2026-2 macOS Tahoe 26.7.1 29 Settembre 2026Posted by Apple Product Security via Fulldisclosure on Sep 28APPLE-SA-09-28-2026-2 macOS Tahoe 26.7.1 macOS Tahoe 26.7.1 addresses the following issues. Information about the security content is also available at https://support.apple.com/149228. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. CoreGraphics Available for: macOS Tahoe Impact: Processing a maliciously […]
- APPLE-SA-09-28-2026-1 iOS 26.7.1 and iPadOS 26.7.1 29 Settembre 2026Posted by Apple Product Security via Fulldisclosure on Sep 28APPLE-SA-09-28-2026-1 iOS 26.7.1 and iPadOS 26.7.1 iOS 26.7.1 and iPadOS 26.7.1 addresses the following issues. Information about the security content is also available at https://support.apple.com/149226. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. CoreGraphics Available for: iPhone 11 […]
- SEC Consult SA-20260923-0 :: Local Privilege Escalation in Honeywell IQ MultiAccess Update Service #CVE-2026-13742 27 Settembre 2026Posted by SEC Consult Vulnerability Lab via Fulldisclosure on Sep 26SEC Consult Vulnerability Lab Security Advisory < 20260923-0 > ======================================================================= title: Local Privilege Escalation product: Honeywell IQ MultiAccess Update Service vulnerable version: IQ V27 & IQ V28 fixed version: IQ V27 SP1 & IQ V28 SP1 CVE number: CVE-2026-13742 […]
- [SYSS-2026-071]: GDCM (Grassroots DICOM) - Format String (CWE-134) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-071 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Format String (CWE-134) Risk Level: Medium Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned Author of...
- [SYSS-2026-070]: GDCM (Grassroots DICOM) - Integer Overflow (CWE-190) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-070 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Integer Overflow (CWE-190) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned Author of...
- [SYSS-2026-069]: GDCM (Grassroots DICOM) - Integer Overflow (CWE-190) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-069 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Integer Overflow (CWE-190) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned Author of...
- [SYSS-2026-068]: GDCM (Grassroots DICOM) - Stack-based Buffer Overflow (CWE-121) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-068 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Stack-based Buffer Overflow (CWE-121) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned...
- [SYSS-2026-067]: GDCM (Grassroots DICOM) - Stack-based Buffer Overflow (CWE-121) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-067 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Stack-based Buffer Overflow (CWE-121) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned...
- harness Gitspace hardcoded password for every user account 27 Settembre 2026Posted by Khashayar Fereidani on Sep 26# harness Gitspace hardcoded password for every user account **Author:** Khashayar Fereidani **Disclosure Date:** 2026-09-24 **Advisory:** https://fereidani.com/harness-gitspace-hardcoded-password-for-every-user-account **Contact:** https://fereidani.com/contact ## Description Gitspaces are Harness's hosted development environments: a container with the user's source tree, running an SSH server and an IDE, with its ports published on...
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity 6 Maggio 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa 22 Aprile 2024
- Advanced persistent threat (APT): cosa sono e come difendersi 17 Aprile 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza 15 Aprile 2024
- SOAR e l’automazione della sicurezza informatica 27 Marzo 2024
Recensioni Google
Davvero consigliata !!!!!
In particolare vorrei sottolineare la figura che piu’ racchiude e sintetizza le qualità della Secure Online Desktop , il suo AD Ing. Piergiorgio Venuti, professionista impagabile , sia dal punto di vista tecnico/organizzativo che soprattutto (e non dimeno) come persona , capace di gestire , risolvere e approcciare qualsivoglia attività/problematica, davvero un grande !!!!



Tempi veloci e staff preparato!
Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E' un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più

Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO