

 Piergiorgio Venuti
Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
Estimated reading time: 4 minuti
In un mondo digitale dove le minacce informatiche sono sempre più sofisticate, l’autenticazione a più fattori (MFA, Multi-Factor Authentication) rappresenta una difesa cruciale contro gli accessi non autorizzati. Tuttavia, la crescente prevalenza di attacchi di phishing che mirano a eludere l’MFA solleva interrogativi significativi sulla sicurezza post-autenticazione e sull’efficacia globale delle strategie di sicurezza. In questo contesto, esaminiamo come un penetration test può essere utilizzato per valutare e rafforzare la sicurezza delle applicazioni web, considerando sia la sicurezza post-autenticazione che la sensibilizzazione degli utenti agli attacchi di phishing.
Che cos’è il Multi-Factor Authentication (MFA)?
L’MFA è una metodologia di sicurezza che richiede più di una prova di identità per verificare l’accesso a un sistema. Questi fattori possono includere qualcosa che l’utente conosce (come una password), qualcosa che l’utente possiede (come un token hardware o un’app di generazione di codici), o qualcosa che è intrinseco all’utente (come l’impronta digitale).
Penetration Testing e MFA: Benefici del MFA
Miglioramento della Sicurezza
Grazie all’MFA, la difficoltà per un attaccante di ottenere accesso non autorizzato aumenta notevolmente, proteggendo contro attacchi di brute force, credential stuffing e altri metodi di furto delle credenziali.
Conformità e Riduzione del Rischio
L’utilizzo dell’MFA aiuta le organizzazioni a rispettare normative di sicurezza e privacy dei dati, riducendo il rischio di violazioni e le conseguenti sanzioni.
Vulnerabilità legate al MFA
Attacchi di Phishing Avanzati
Nonostante i suoi vantaggi, l’MFA non è infallibile. Gli attacchi di phishing, in particolare quelli che utilizzano pagine civetta per catturare non solo le credenziali di base ma anche i token MFA temporanei, possono ancora compromettere la sicurezza.
Problemi di Implementazione e Gestione
La complessità di implementazione e la gestione quotidiana dell’MFA possono anche introdurre vulnerabilità, specialmente se non gestite correttamente.
Tipi di MFA e Considerazioni di Sicurezza
Token Hardware
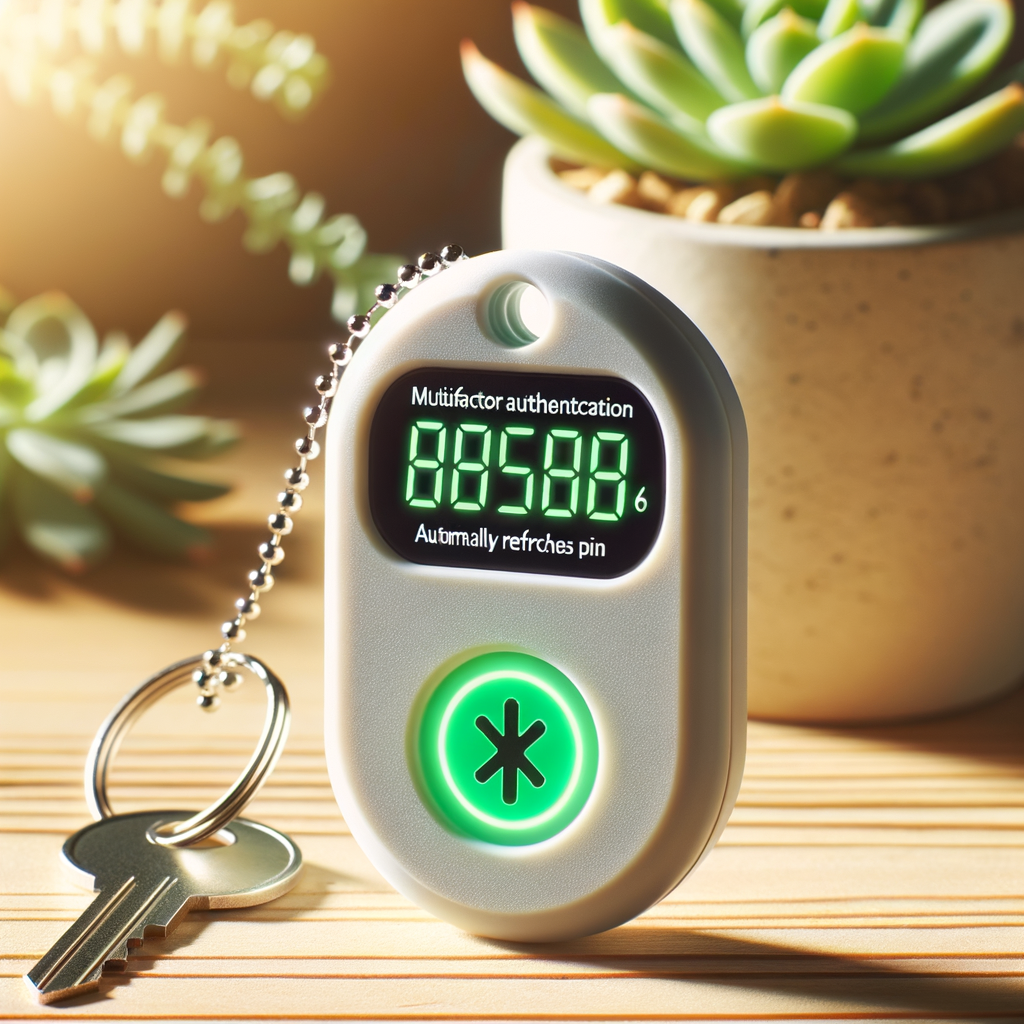
Pro: Sicurezza elevata, difficile da clonare.
Contro: Costosi, rischio di perdita o furto.
Autenticatori Software
Pro: Facili da implementare, accessibili.
Contro: Vulnerabili se il dispositivo ospitante è compromesso.
Biometria
Pro: Difficile da replicare, veloce per l’utente.
Contro: Problemi di privacy, costi di implementazione elevati.
L’Importanza del Penetration Testing in Presenza di MFA
Testare la Sicurezza Post-Autenticazione
Fornire il token MFA al penetration tester consente di esaminare la sicurezza dell’applicazione una volta superata l’autenticazione. Questo può rivelare vulnerabilità che potrebbero essere sfruttate da un attaccante dopo aver ottenuto accesso.
Valutazione dell’Effetto di Attacchi di Phishing
Condurre un test di ethical phishing separato può valutare quanto efficacemente l’MFA protegge gli utenti e quali misure aggiuntive potrebbero essere necessarie per prevenire compromissioni attraverso attacchi di phishing sofisticati.
Penetration Testing e MFA: Strategie di Penetration Testing Ottimale
Definizione degli Obiettivi
Determinare se il focus è testare le difese contro accessi non autorizzati, la robustezza interna post-autenticazione, o entrambi.
Scelta del Tipo di Test
Decidere tra un approccio black box, white box o grey box a seconda della conoscenza preesistente del sistema e degli obiettivi specifici.
Uso di Strumenti Avanzati e Attuali
Utilizzare strumenti di penetration testing che simulino gli attacchi più recenti e più avanzati, compresi quelli che targetizzano l’MFA.
Documentazione e Riflessione
Documentare accuratamente le scoperte, analizzare le vulnerabilità e fornire raccomandazioni dettagliate sono essenziali per migliorare la sicurezza complessiva.
Conclusioni
L’adozione del MFA è un passo fondamentale verso la sicurezza delle informazioni, ma non è una soluzione universale. L’implementazione di un penetration testing approfondito, sia post-autenticazione che tramite ethical phishing, è cruciale per identificare e mitigare potenziali vulnerabilità che potrebbero essere sfruttate nonostante l’MFA. Così facendo, le organizzazioni possono assicurare non solo la robustezza delle loro misure di autenticazione, ma anche la consapevolezza e la preparazione dei loro utenti contro attacchi sofisticati
Useful links:
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- APPLE-SA-09-28-2026-3 macOS Sequoia 15.8.1 29 Settembre 2026Posted by Apple Product Security via Fulldisclosure on Sep 28APPLE-SA-09-28-2026-3 macOS Sequoia 15.8.1 macOS Sequoia 15.8.1 addresses the following issues. Information about the security content is also available at https://support.apple.com/149229. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. CoreGraphics Available for: macOS Sequoia Impact: Processing a maliciously […]
- APPLE-SA-09-28-2026-2 macOS Tahoe 26.7.1 29 Settembre 2026Posted by Apple Product Security via Fulldisclosure on Sep 28APPLE-SA-09-28-2026-2 macOS Tahoe 26.7.1 macOS Tahoe 26.7.1 addresses the following issues. Information about the security content is also available at https://support.apple.com/149228. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. CoreGraphics Available for: macOS Tahoe Impact: Processing a maliciously […]
- APPLE-SA-09-28-2026-1 iOS 26.7.1 and iPadOS 26.7.1 29 Settembre 2026Posted by Apple Product Security via Fulldisclosure on Sep 28APPLE-SA-09-28-2026-1 iOS 26.7.1 and iPadOS 26.7.1 iOS 26.7.1 and iPadOS 26.7.1 addresses the following issues. Information about the security content is also available at https://support.apple.com/149226. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. CoreGraphics Available for: iPhone 11 […]
- SEC Consult SA-20260923-0 :: Local Privilege Escalation in Honeywell IQ MultiAccess Update Service #CVE-2026-13742 27 Settembre 2026Posted by SEC Consult Vulnerability Lab via Fulldisclosure on Sep 26SEC Consult Vulnerability Lab Security Advisory < 20260923-0 > ======================================================================= title: Local Privilege Escalation product: Honeywell IQ MultiAccess Update Service vulnerable version: IQ V27 & IQ V28 fixed version: IQ V27 SP1 & IQ V28 SP1 CVE number: CVE-2026-13742 […]
- [SYSS-2026-071]: GDCM (Grassroots DICOM) - Format String (CWE-134) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-071 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Format String (CWE-134) Risk Level: Medium Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned Author of...
- [SYSS-2026-070]: GDCM (Grassroots DICOM) - Integer Overflow (CWE-190) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-070 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Integer Overflow (CWE-190) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned Author of...
- [SYSS-2026-069]: GDCM (Grassroots DICOM) - Integer Overflow (CWE-190) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-069 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Integer Overflow (CWE-190) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned Author of...
- [SYSS-2026-068]: GDCM (Grassroots DICOM) - Stack-based Buffer Overflow (CWE-121) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-068 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Stack-based Buffer Overflow (CWE-121) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned...
- [SYSS-2026-067]: GDCM (Grassroots DICOM) - Stack-based Buffer Overflow (CWE-121) 27 Settembre 2026Posted by Matthias Deeg via Fulldisclosure on Sep 26Advisory ID: SYSS-2026-067 Product: GDCM (Grassroots DICOM) Manufacturer: GDCM Project Affected Version(s): 3.3.0 Tested Version(s): 3.3.0 Vulnerability Type: Stack-based Buffer Overflow (CWE-121) Risk Level: High Solution Status: Open Manufacturer Notification: 2026-07-24 Public Disclosure: 2026-09-23 CVE Reference: Not yet assigned...
- harness Gitspace hardcoded password for every user account 27 Settembre 2026Posted by Khashayar Fereidani on Sep 26# harness Gitspace hardcoded password for every user account **Author:** Khashayar Fereidani **Disclosure Date:** 2026-09-24 **Advisory:** https://fereidani.com/harness-gitspace-hardcoded-password-for-every-user-account **Contact:** https://fereidani.com/contact ## Description Gitspaces are Harness's hosted development environments: a container with the user's source tree, running an SSH server and an IDE, with its ports published on...
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity 6 Maggio 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa 22 Aprile 2024
- Advanced persistent threat (APT): cosa sono e come difendersi 17 Aprile 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza 15 Aprile 2024
- SOAR e l’automazione della sicurezza informatica 27 Marzo 2024
Recensioni Google
Davvero consigliata !!!!!
In particolare vorrei sottolineare la figura che piu’ racchiude e sintetizza le qualità della Secure Online Desktop , il suo AD Ing. Piergiorgio Venuti, professionista impagabile , sia dal punto di vista tecnico/organizzativo che soprattutto (e non dimeno) come persona , capace di gestire , risolvere e approcciare qualsivoglia attività/problematica, davvero un grande !!!!



Tempi veloci e staff preparato!
Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E' un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più

Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO