

 Piergiorgio Venuti
Gestire WordPress dal pannello hosting
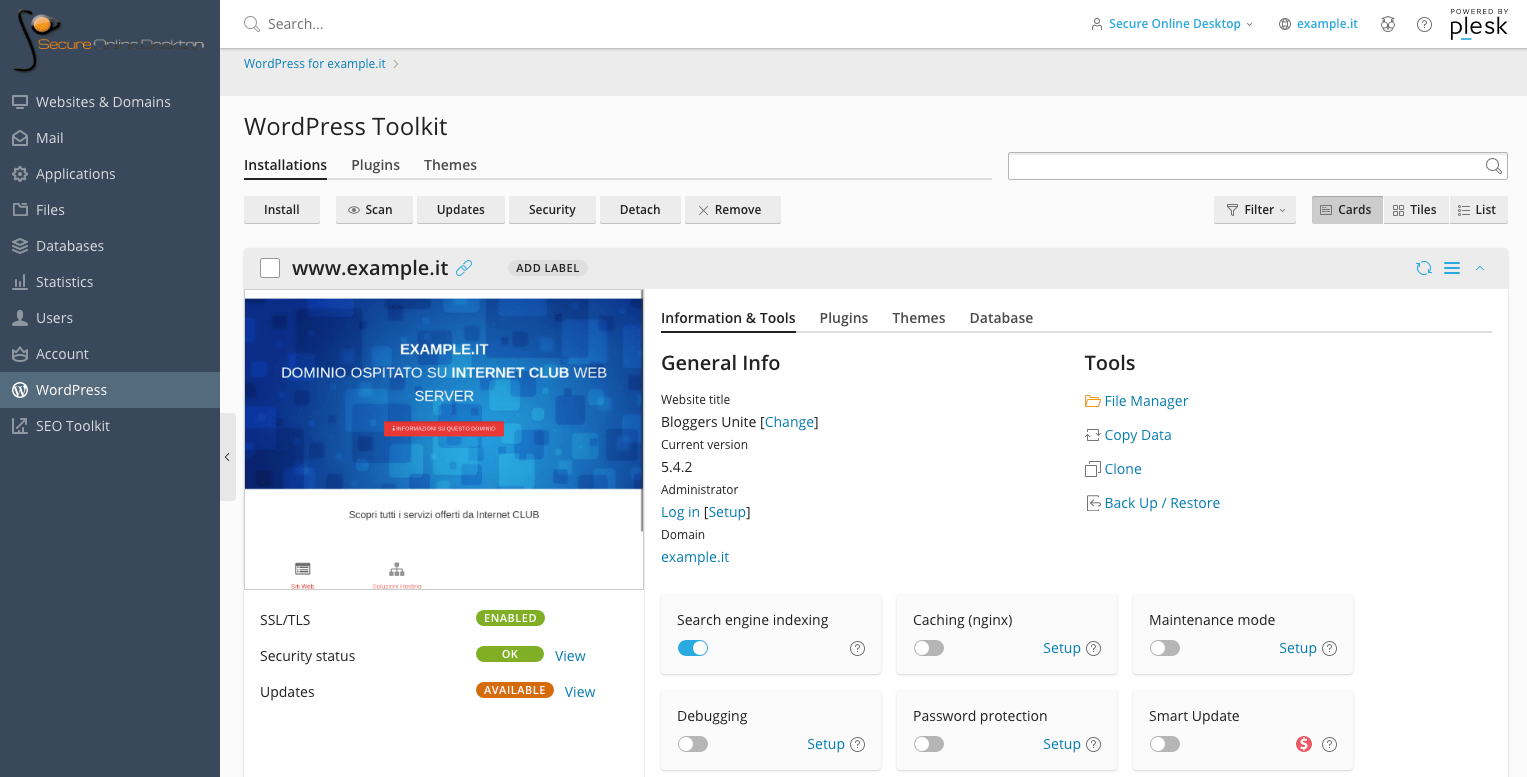
Con i piani hosting di Cyberfero, hai accesso ad un comodo pannello di controllo. Oltre alla raccolta di tutte le informazioni sullo stato del server, la gestione delle caselle mail e dei file, e’ anche possibile accedere a un pannello dedicato per gestire WordPress in ogni suo aspetto. La sezione del pannello si chiama WordPress Toolkit e oggi la approfondiamo per comprendere quando sia utile.
Gestire WordPress dal pannello hosting
WordPress e’ davvero molto diffuso, tanto che il 37% di tutti i siti internet sfrutta questo CMS. Se confrontiamo i numeri che riguardano solo i suoi concorrenti, come Joomla!, Drupal o Wix (per citarne alcuni), allora WordPress compare nel 62% delle piattaforme web che usano un Content Management System. (Dati da W3Techs.com)
WordPress e’ potente, espandibile, modulare e duttile. Si presta perfettamente per costruire blog, ecommerce, siti aziendali e perfino forum, con gli opportuni plugin. Per la sua ampia diffusione, il pannello di controllo hosting offre una sezione apposita per gestire WordPress.
Installare e gestire un sito WordPress
Una volta avuto accesso al pannello di controllo, bastera’ andare nella sezione WordPress toolkit e cliccare sul pulsante install. Comparira’ una schermata in cui vengono richieste ulteriori informazioni per l’installazione.
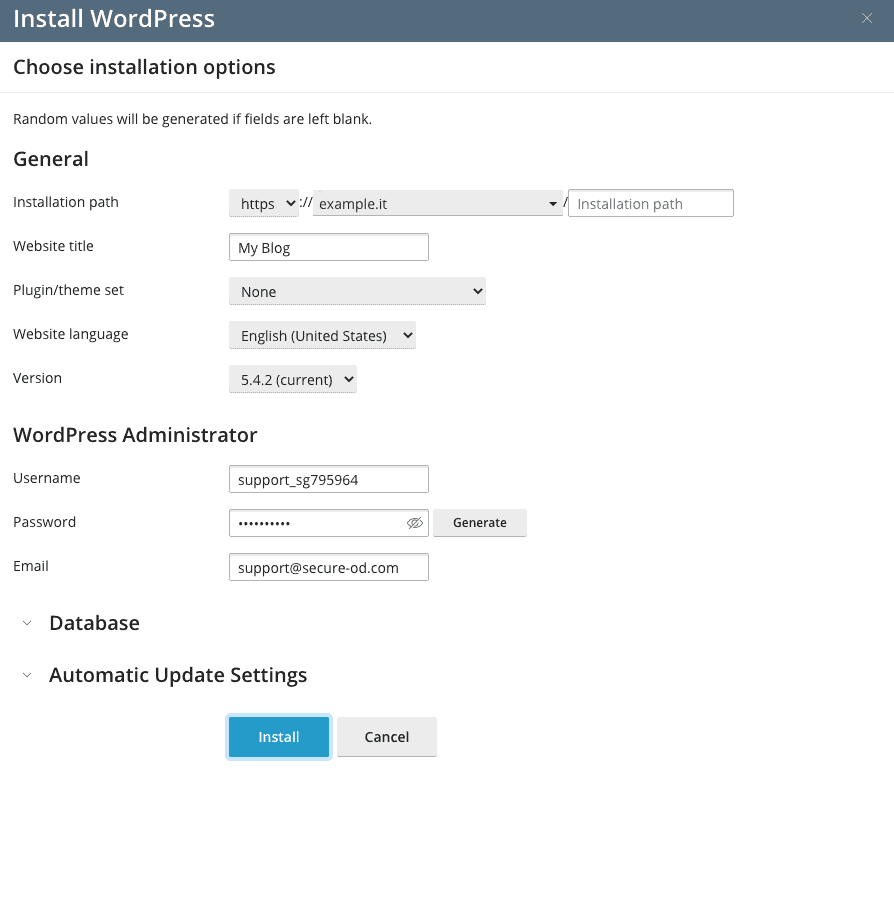 Le opzioni di installazione prevedono: percorso di installazione (si possono installare diverse istanze di WordPress su percorsi differenti), nome del sito, tema da installare (o pacchetti di plugin), la lingua del sito e addirittura la versione di WordPress. Altre opzioni riguardano username e password dell’amministratore, il database e gli aggiornamenti automatici.
Davvero interessante e’ la possibilita’ di installare dei set di pacchetti durante l’installazione di WordPress. La scelta comprende tre set di plugin: essential, e-commerce e classic, con e senza l’aggiunta del plugin Jetpack.
Aggiornamenti
Una volta installato, la gestione del sito WordPress e’ facilitata dal poter installare, abilitare e disabilitare plugin e temi sul sito. Poterlo fare senza accedere al backend del sito aiuta a gestire in modo ancora piu’ immediato tutte le funzionalita’ del portale.
E’ infatti possibile aggiornare tutto con un semplice click, semplicemente azionando il pulsante updates e poi dando conferma.
Gestione della sicurezza
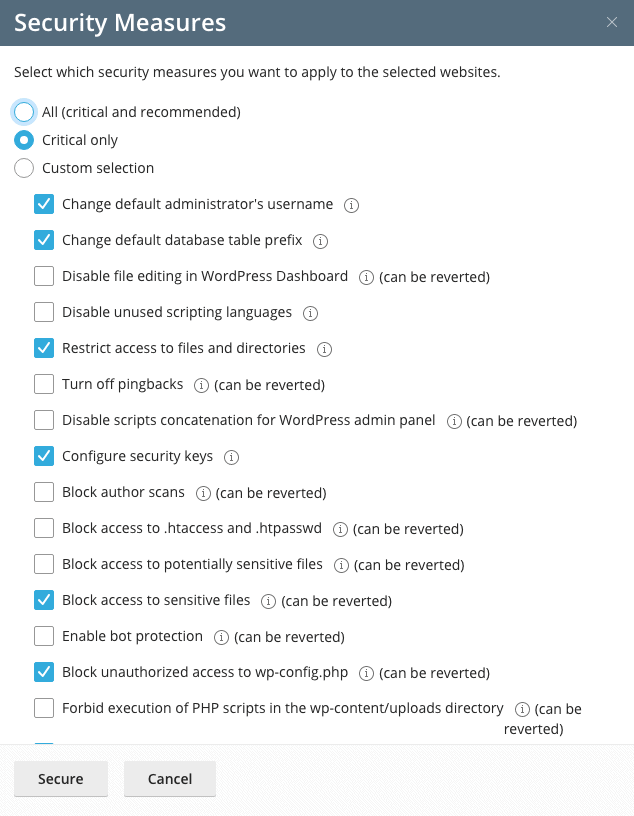 Una volta installato il sito, cliccando su security, si accede a una lista di opzioni per la sicurezza del sito. Vengono automaticamente consigliate e abilitate misure di sicurezza come il cambio del nome di default dell’utente amministratore e del prefisso delle tabelle del database, ma e’ possibile azionare opzioni come la protezione dei file dalla dashboard di WordPress, escludere il pingback e la protezione dai bot.
Il tutto e’ facilmente selezionabile da un elenco di voci e poi, cliccando su Secure, le misure vengono messe in pratica.
SEO WordPress dal pannello hosting
Installare, gestire e mettere in sicurezza il nostro sito WordPress sono solo alcuni dei vantaggi che il pannello di controllo hosting di SOD offre. Una funzionalita’ davvero interessante e’ quella offerta dal pannello SEO toolkit.
Accedendo a questa sezione della dashboard del servizio hosting, si accede alle preziose informazioni SEO relative al dominio che stiamo gestendo. E’ possibile verificare quali parole chiave sono usate nel sito e il posizionamento del dominio nei risultati di ricerca.
Cliccando su details, nella sezione site audit, si visualizzano nel dettaglio i vari fattori che compongono il punteggio SEO del sito.
Importanza della SEO
La gran parte delle comuni tecniche SEO, e’ orientata all’ottenimento di pagine web ben organizzate e piene di contenuti interessanti per gli utenti che visitano le pagine. Una ricerca effettuata nell’aprile del 2020 mostra, quanto alcune delle tecniche piu’ diffuse abbia un impatto effettivo nel posizionamento.
Il posizionamento nei risultati di ricerca dipende da moltissimi fattori. Alcuni dipendono dalla quantita’ e densita’ delle parole chiave in un testo, dalla correttezza del contenuto, dal numero di link in uscita e in entrata, da come sono scritti i titoli e altri fattori di questo genere.
SEO e WordPress dal pannello hosting SOD
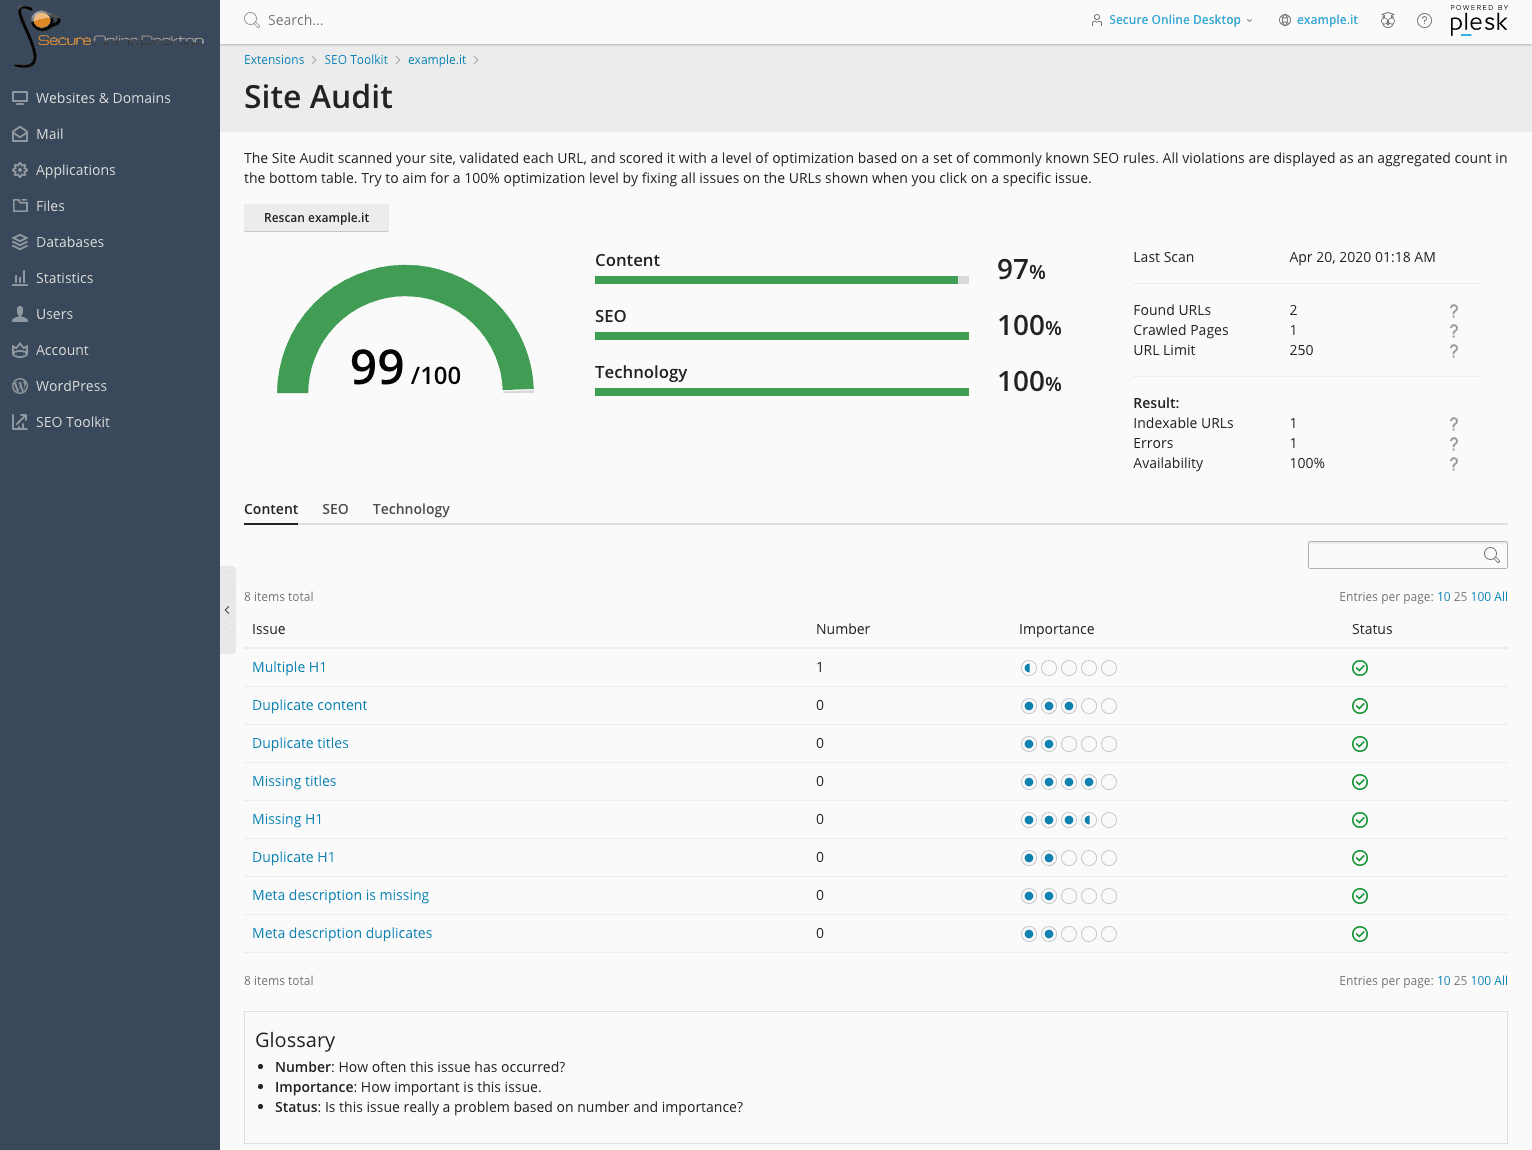 Il pannello di controllo hosting di SOD fornisce analisi e suggerimenti SEO per il sito installato. Le tecniche SEO da applicare per avere un buon posizionamento sono dedotte analizzando i risultati di ricerca e verificando le note di rilascio di Google riguardo al suo algoritmo di indicizzazione. La SEO e’ dunque molto importante, ma allo stesso tempo legata a moltissimi fattori e dettagli di una certa pagina o articolo, come abbiamo visto prima.
Nella sezione Site Audit, sotto SEO toolkit, nel pannello di gestione hosting, e’ possibile trovare una lista di possibili problemi e la loro rilevanza per la SEO del dominio.
I possibili problemi sono divisi in tre aree: contenuti, SEO e tecnologia. Ogni voce fornisce un numero di istanze di rilevazione del problema nel sito. Cliccando sulla voce, vengono fornite delle informazioni su cosa fare e non fare riguardo all’argomento, cosi’ come le pagine in cui e’ stato rilevato, per poeterlo correggere.
Poter fare affidamento a uno strumento che analizza e verifica la SEO sul proprio sito, non e’ per niente scontato. La maggior parte delle volte sarebbe necessario affidarsi a plugin appositi per l’analisi del proprio sito, ma grazie alla funzionalita’ offerta dal nostro pannello di controllo hosting, l’analisi e’ gia’ a disposizione.
Conclusione
Per gestire un sito wordpress occorre pazienza e una discreta conoscenza del prodotto. Grazie alle funzionalita’ del pannello hosting SOD, e’ possibile semplificare il processo accentrando la gestione dei plugin e temi, cosi’ come l’analisi e verifica delle tecniche SEO, in un unico e conveniente pannello di controllo.
Puoi provare queste funzionalita’ accedendo a una demo del pannello. Potrai testare in prima persona quanto sia semplice avere tutto sotto controllo e gestire in modo piu’ efficiente il proprio sito WordPress.
Link utili:
Come abilitare la strong authentication sulla webmail
Plesk CloudFlare estensione gratuita per gli utenti Webhosting
Certificati Let’s Encrypt gratuiti per tutti gli utenti Webhosting
Server hosting per sito web di SOD
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- Apache Struts2 Core Arbitrary Code Execution via OGNL Sandbox Escape Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below attempt to prevent arbitrary code execution via Object-Graph Navigation Language (OGNL) through several different mechanisms but only in a cursory fashion -- the libraries only guard against immediate calls evaluated by the OGNL engine via `SecurityMemberAccess`, but an allowed […]
- Apache Struts2 Core TokenHelper Token Cryptographic Timing Side-Channel Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Core 7.4.0 and below performs session token comparisons cryptographically insecure early-exit comparison functions (e.g., `!=`, `memcmp`, byte-by-byte loops with `break`) that return as soon as the first mismatched byte is encountered. The execution time of the comparison is therefore proportional to the number […]
- Apache Struts2 Spring Plugin Uses a Previously Closed Resource Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Spring Plugin opens a Spring `ApplicationContex` via a try-with-resources block and, outside of said block, then continues to use the closed resource, resulting in an uncaught `IllegalStateException`. This particular issue prevents proper functionality and indicates poor code quality and code review standards and […]
- Apache Struts2 Core Integer Overflow Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below fails to properly prevent integer overflows, causing wrap-arounds and other issues on a downstream forced casting into types smaller than `BigInteger`. Importantly, this finding underscores why all applications using Struts and other such platforms should perform their own input […]
- Apache Struts2 Core Cross-Origin Protection Exemption Miskeyed to a Deployment-Wide Path Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below's `FetchMetadataInterceptor`, `CoepInterceptor`, and `CoopInterceptor` each compare their `exemptedPaths` configuration -- a per-interceptor-reference, administrator-supplied set of paths intended to exempt specific actions from the corresponding cross-origin protection -- against `HttpServletRequest.getContextPath()`. `getContextPath()` is fixed for the entire deployed web...
- Apache Struts2 REST Plugin Fails to Properly Parse Chunked Requests Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's (version 7.4.0 and below) `ContentTypeInterceptor.intercept(ActionInvocation)` only deserialises a request body and enforces the `struts.rest.content.maxLength` bound when `HttpServletRequest#getContentLength()` returns a positive value. `getContentLength()` returns `-1` whenever the `Content-Length` header is absent, which normal and appropriate for any Hypertext Transfer Protocol (HTTP)...
- Apache Struts2 REST Plugin Untrimmed `Accept` Header Tokens Break Content Negation Fallback Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's `DefaultContentTypeHandlerManager.getHandlerForResponse(HttpServletRequest, HttpServletResponse)` splits the `Accept` header on commas and passes each resulting token directly to `findHandler(String)` without trimming leading or trailing whitespace. `findHandler(String)` only retries a trimmed lookup when a token contains a semicolon (`;`), so a token that merely carries […]
- Apache Struts2 JSON Plugin Insecure Deserialisation -- Object Deserialisation Element-Count Limit Bypass Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01As of the current versions of the Apache Struts2 JSON Plugin (e.g., version 7.4.0 and the 7.5.0 snapshot dated 28 October 2026), attackers can bypass the element-count limit purported to protect Object deserialisation added to said code as part of the WW-5618 and S2-072 "hardening controls". Please […]
- [0day-rubbish] NETGEAR RAX120 V1.2.5.18 authenticated SOAP InstallApp OS command injection to root-configured web-stack execution (6.8 Medium; conditionally 7.2 High with management exposure) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in NETGEAR RAX120 (Nighthawk AX12) firmware V1.2.5.18, the WiFi 6 consumer router from NETGEAR (United States), built on the Qualcomm IPQ8074 platform. The administrative web plane of this firmware generation is a lighttpd server fronting the vendor's DNI-framework CGI […]
- [0day-rubbish] Raritan PX3 PDU G4 firmware 4.3.14 command injection in the ping and traceroute diagnostics through an inverted hostname-validation return check (8.8) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in the Raritan PX3 PDU G4, firmware version 4.3.14, the intelligent rack power distribution unit from Raritan, a Legrand company (United States). A low-privilege authenticated session converts one diagnostics request into operating-system command execution in the product's web-service context, […]
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity Maggio 6, 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa Aprile 22, 2024
- Advanced persistent threat (APT): cosa sono e come difendersi Aprile 17, 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza Aprile 15, 2024
- SOAR e l’automazione della sicurezza informatica Marzo 27, 2024
Recensioni Google



Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E'... un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più

Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO