

 Piergiorgio Venuti
Prova gratuita dei servizi internet con le Demo
I servizi forniti da Cyberfero sono molti e coprono una grande varieta’ di esigenze. Ci rendiamo conto che per i non addetti ai lavori e i meno esperi, questo potrebbe intimidire. In mezzo a cosi’ tanta scelta, come si puo’ essere sicuri che il servizio che ci serve sia proprio quello che stiamo per richiedere? Per questo motivo mettiamo a disposizione dei nostri visitatori una prova gratuita dei servizi, sotto forma di demo.
Cosa significa prova gratuita
Accedendo alle demo dei servizi, e’ possibile testare la reale esperienza di utilizzo senza dover acquistare nulla. Prima di passare all’azione e mostrarvi come accedere e utilizzare le nostre demo, e’ meglio precisare un paio di cose.
La prova gratuita si riferisce ad account messi a disposizione dei nostri visitatori in modo condiviso. Questo significa che accedendo ai servizi in prova, si accede ad ambienti non privati. Pertanto e’ sempre meglio non inserire alcuna informazione o file sensibili perche’ potrebbero essere visti da altre persone.
Da ricordare, inoltre, e’ che regolarmente gli account per la prova gratuita vengono resettati e tutti i dati al loro interno cancellati. Questa misura di sicurezza e’ pensata per limitare l’intervento dei nostri tecnici e per automatizzare la pulizia degli ambienti offerti con gli account demo.
Quali servizi internet e’ possibile provare?
I servizi offerti in prova gratuita sono di due tipi: uno immediatamente disponibile e un altro in cui per accedere dovrete richiedere le credenziali gratuite compilando un form sul nostro sito.
I servizi offerti in prova gratuita e immediatamente disponibili sono:
Web Hosting, Cloud Server (Windows e Linux), Monitoraggio ICT e OwnCloud.
I servizi che invece richiedono l’invio di una richiesta di credenziali gratuite sono:
Cloud CRM, Conferenza Cloud, Acronis Cloud Backup, Log Management e Cloud Desktop. Per richiedere uno qualunque dei servizi, basta visitare la pagina di supporto e contattarci compilando il modulo presente, richiedendo le credenziali di accesso.
Non e’ richiesto nessun dato sensibile personale, nessuna registrazione di carte di credito o altri metodi di pagamento. Il servizio di test e’ completamente gratuito e senza impegno.
Come accedere ai servizi in prova
Web hosting
Cliccando sull’apposito link, si accede immediatamente al pannello Plesk del servizio di Web Hosting di SOD. Da qui e’ possibile testare molte funzionalita’ utilizzando direttamente il menu’ laterale.
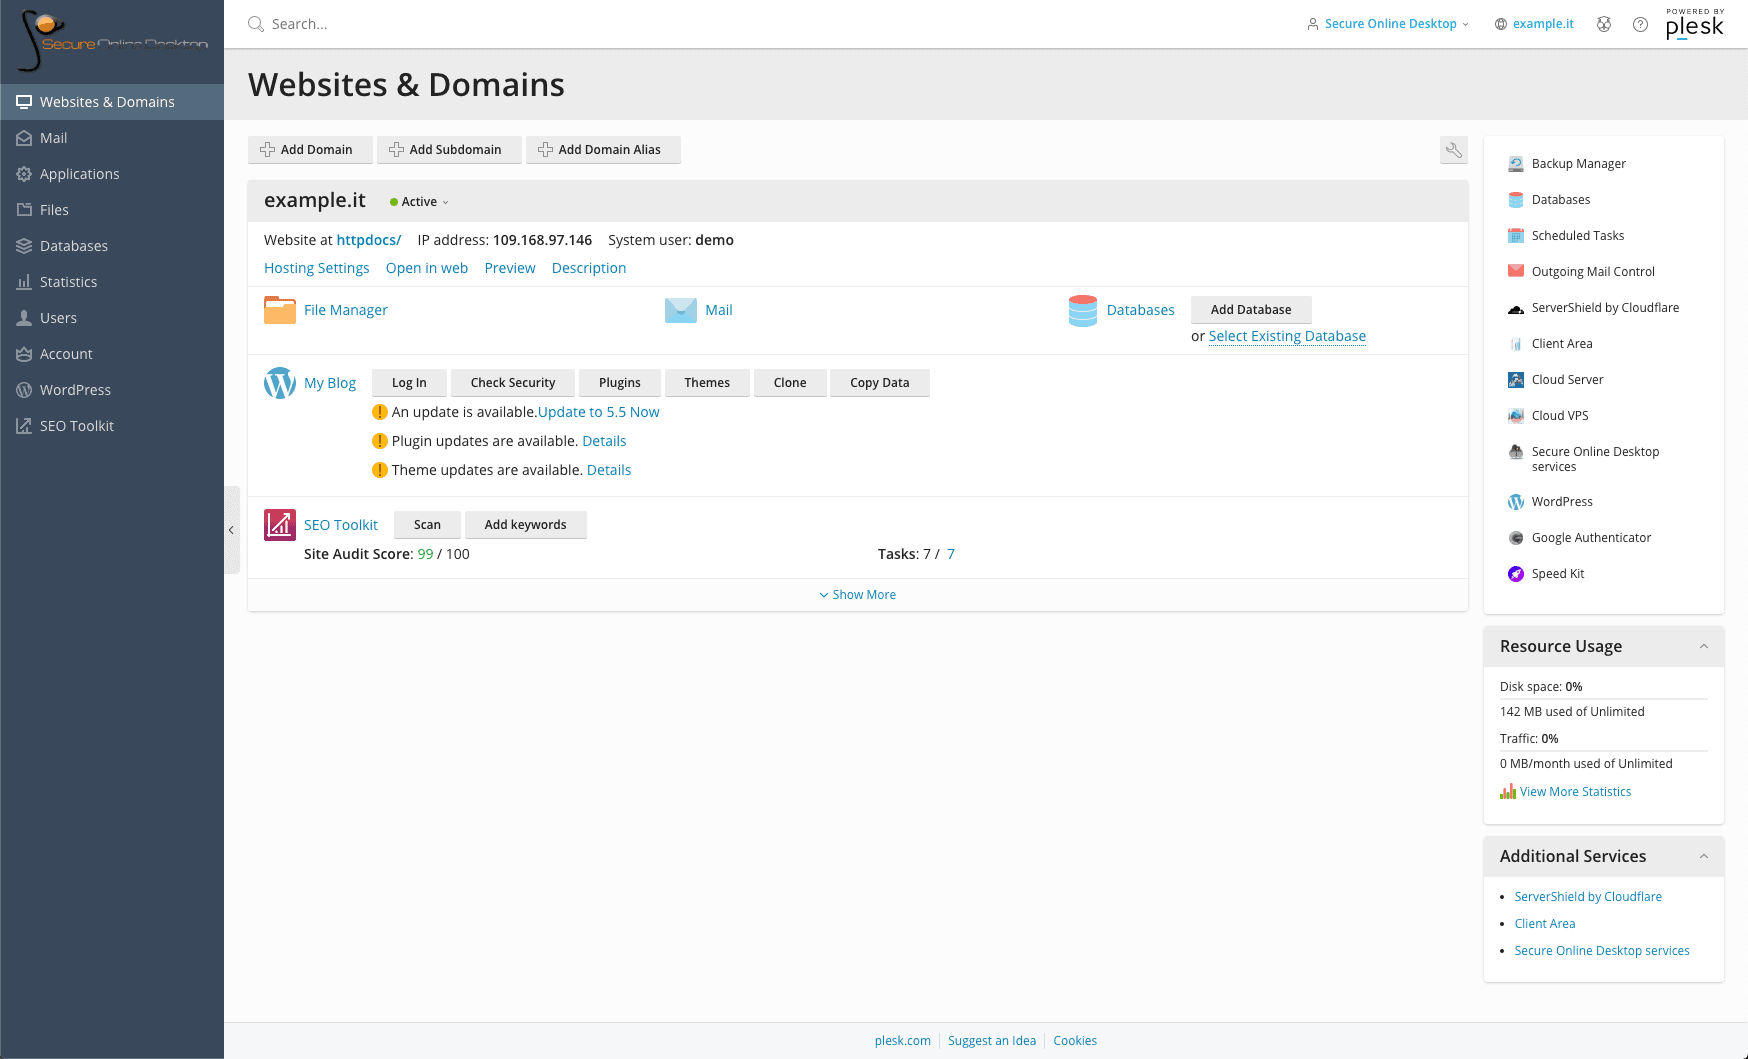
Tra le possibilita’ ci sono: modificare i parametri del server, controllare e accedere al database installato, cambiare la versione di PHP in uso, provare il SEO Toolkit e molto altro.
Ricordate sempre che i dati inseriti possono essere visti da altri utenti e che comunque vengono cancellati regolarmente.
Conferenza Cloud
E’ possibile provare questo servizio in due modi. Il primo e’ visitando la sua pagina e cliccando sul pulsante “Join” (solo per gli utenti registrati). In questo modo si accede a una sala virtuale in cui testare le funzionalita’. Ci si trovera’ in una sala pubblica, in cui e’ possibile che altre persone si colleghino con le vostre stesse intenzioni di provare il servizio.
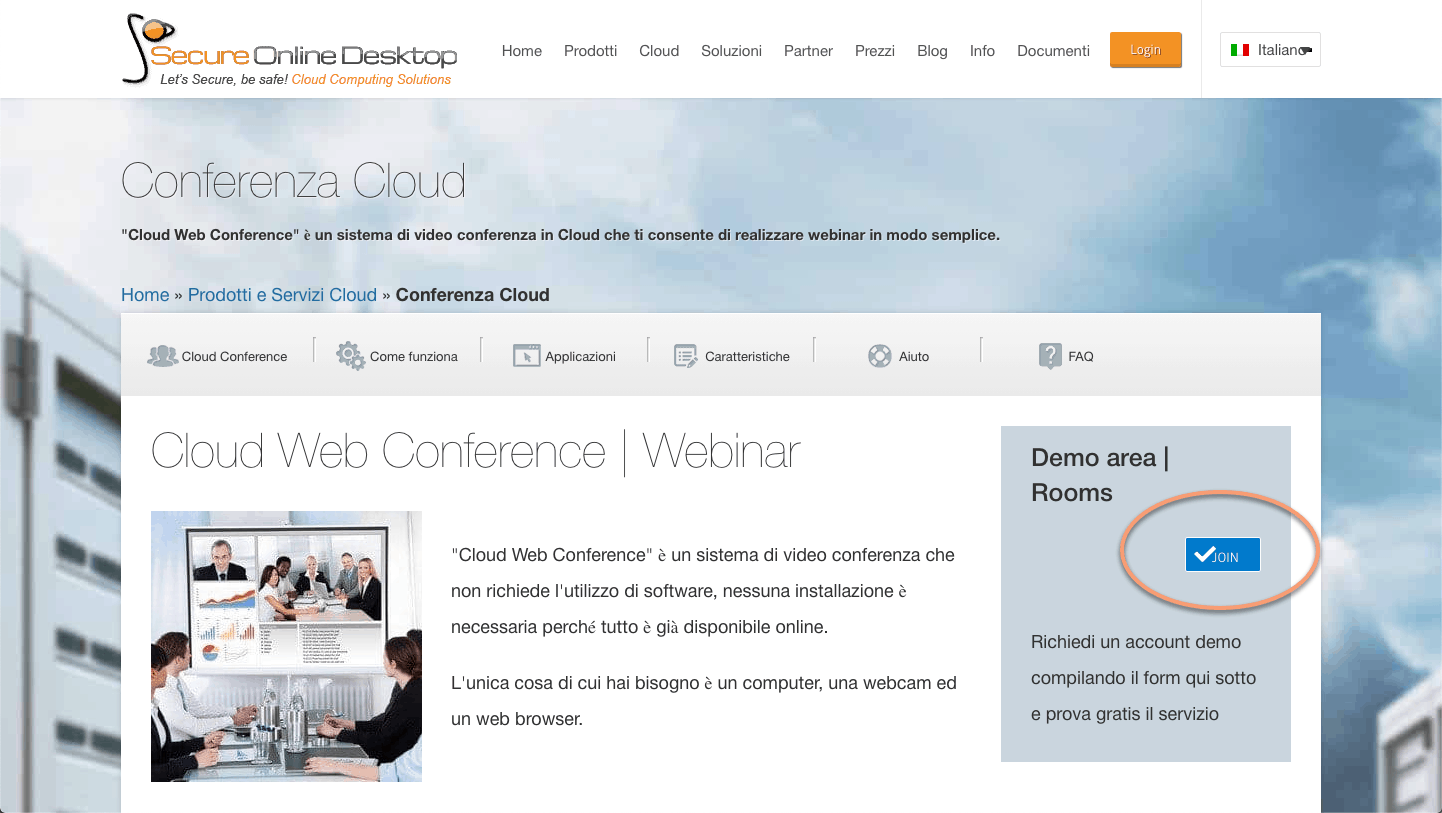
E’ possibile richiedere delle credenziali specifiche per testare in modo approfondito il servizio, magari usandolo con amici o parenti per verificare tutte le sue funzionalita’. Per farlo, e’ necessario richiedere le credenziali tramite il modulo di contatto.
Cloud Server
La prova gratuita del servizio Cloud Server e’ disponibile sia su macchina Windows che Linux. Dopo essere approdati sulla pagina del servizio, e cliccato sul link “credenziali di accesso” del Sistema Operativo che volete provare, vi ritroverete in una pagina in cui sono presenti ip, username e password per l’accesso.
Con questi dati, inserendoli in un software per Desktop Remoto, e’ possibile provare il servizio. Per accedere ai server noi consigliamo CoRD, un software per la gestione di desktop remoti per MacOS X, oppure Windows mstcs, un programma analogo per S.O. Windows.
OwnCloud
Per accedere alla demo del servizio ownCloud, la prima cosa da fare e’ andare sulla pagina del servizio. In alto a destra troverete le credenziali per la prova gratuita e un link al pannello del servizio.
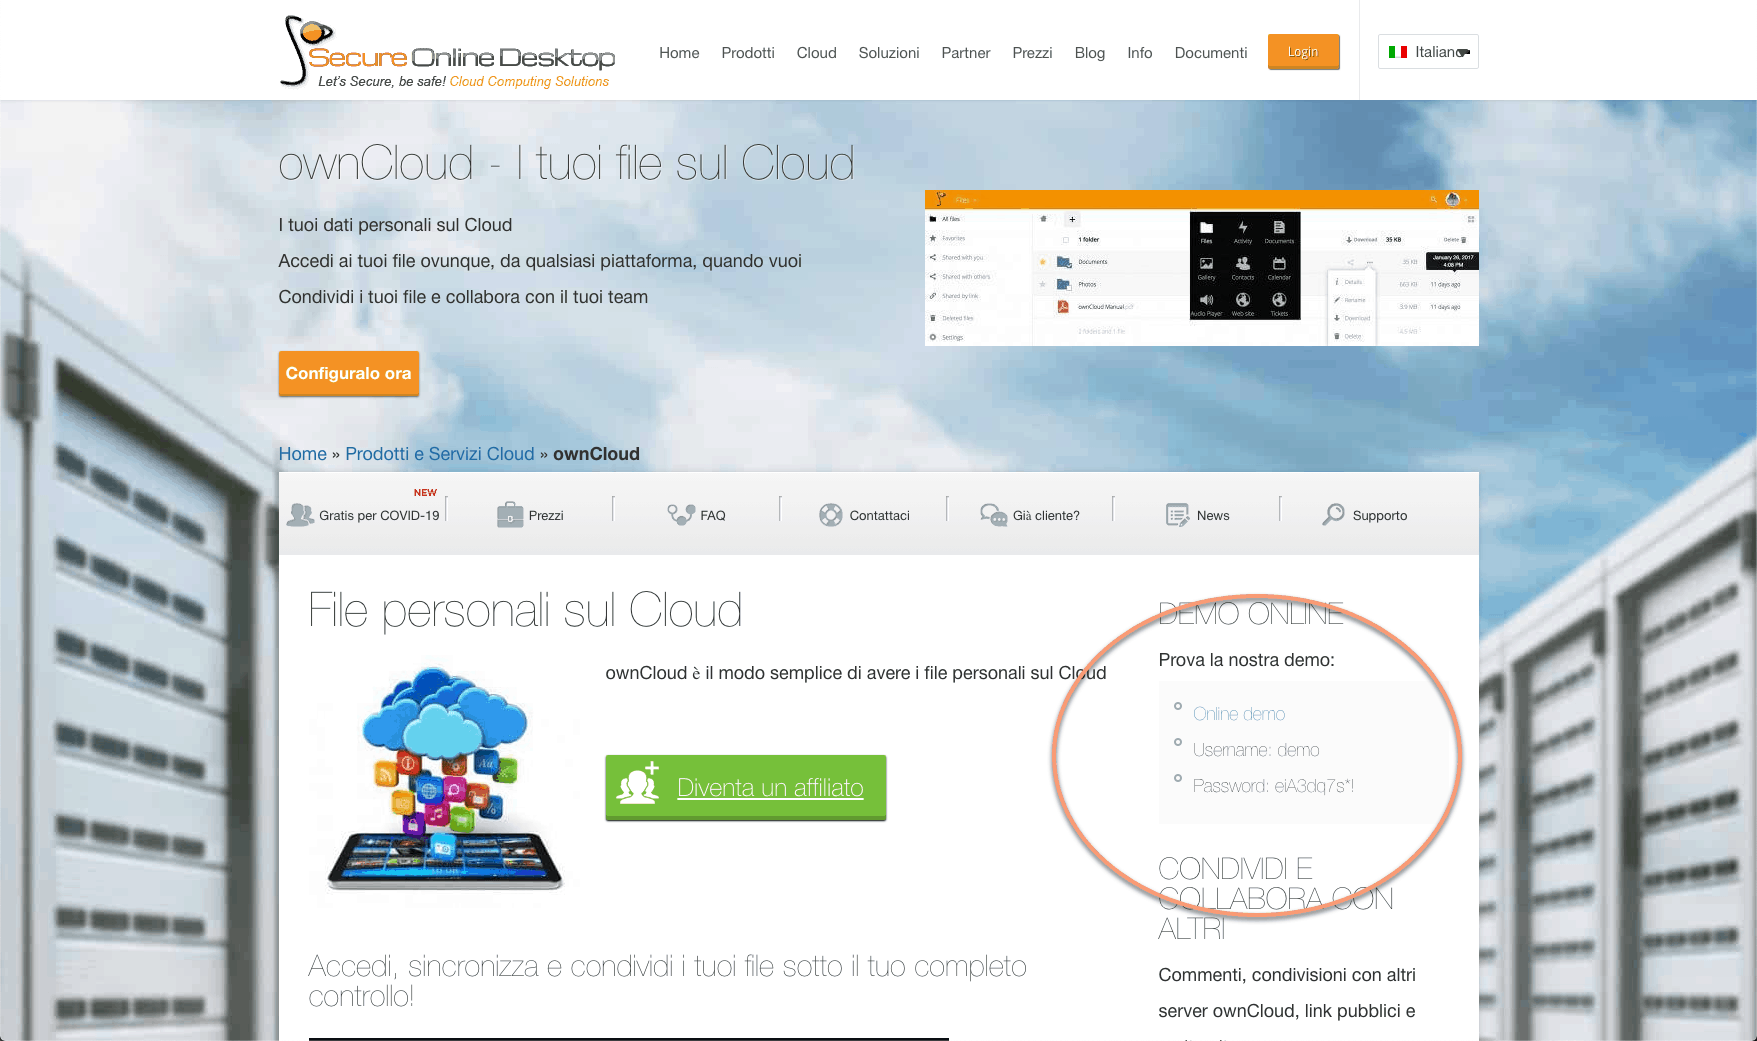
Una volta cliccato sul link “Online demo”, viene richiesto di inserire le credenziali per accedere al pannello.
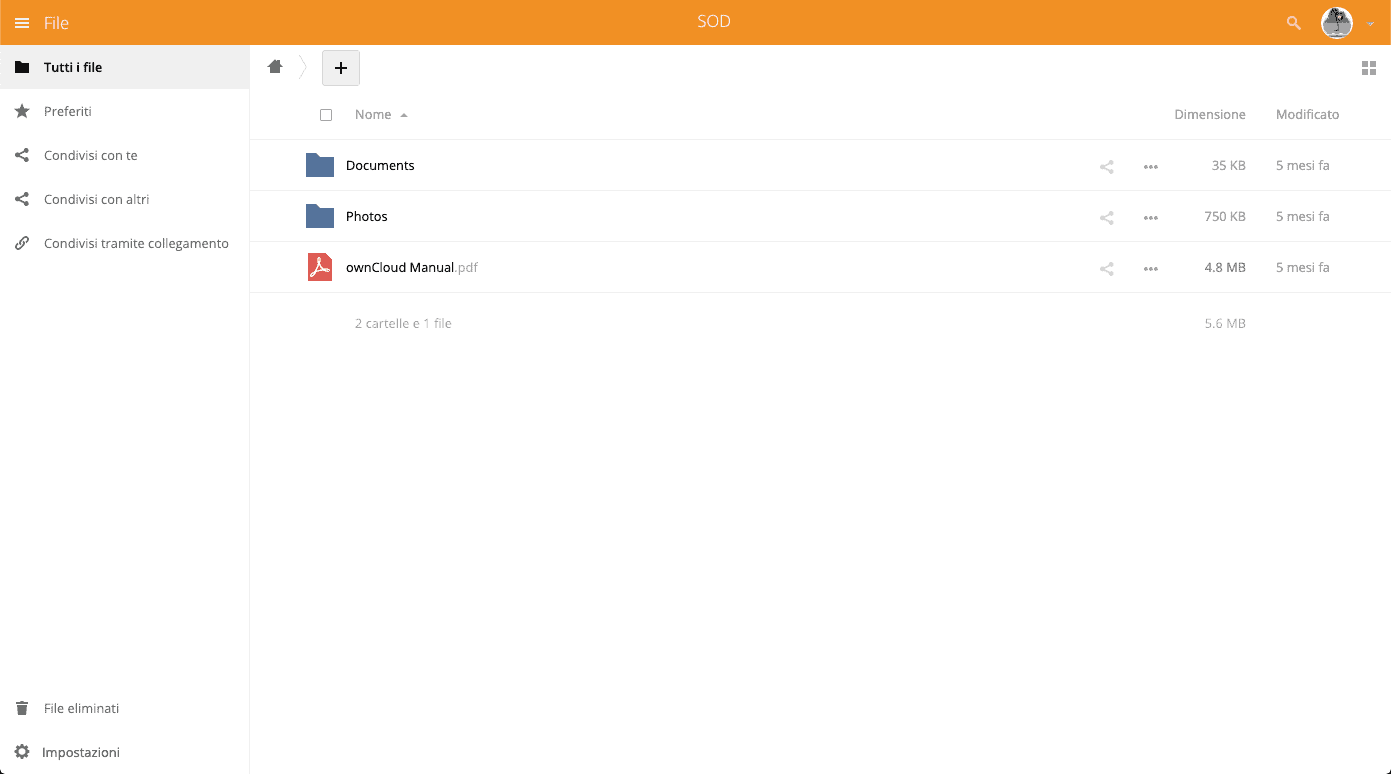
Avuto accesso, si puo’ usufruire della prova gratuita. Nella parte centrale del pannello, sono elencati gli elementi presenti nella root dello spazio di archiviazione. E’ possibile trovare un manuale in pdf e due cartelle contenenti file d’esempio di tipo odt e jpg. Tutti questi file sono visionabili all’interno del pannello tramite lo strumento integrato.
Da ricordare che anche in questo caso, il servizio si resetta ogni 24 ore, cancellando ogni file che sia stato eventualmente caricato, inoltre, ogni file che venga caricato, puo’ inoltre essere visto ed eventualmente scaricato da chiunque acceda alla demo.
Monitoring ICT
Per accedere alla prova gratuita del servizio di Monitoraggio ICT, si puo’ andare direttamente sulla pagina https://monitor002.cyberfero.com/zabbix e inserire come user e password la parola demo.
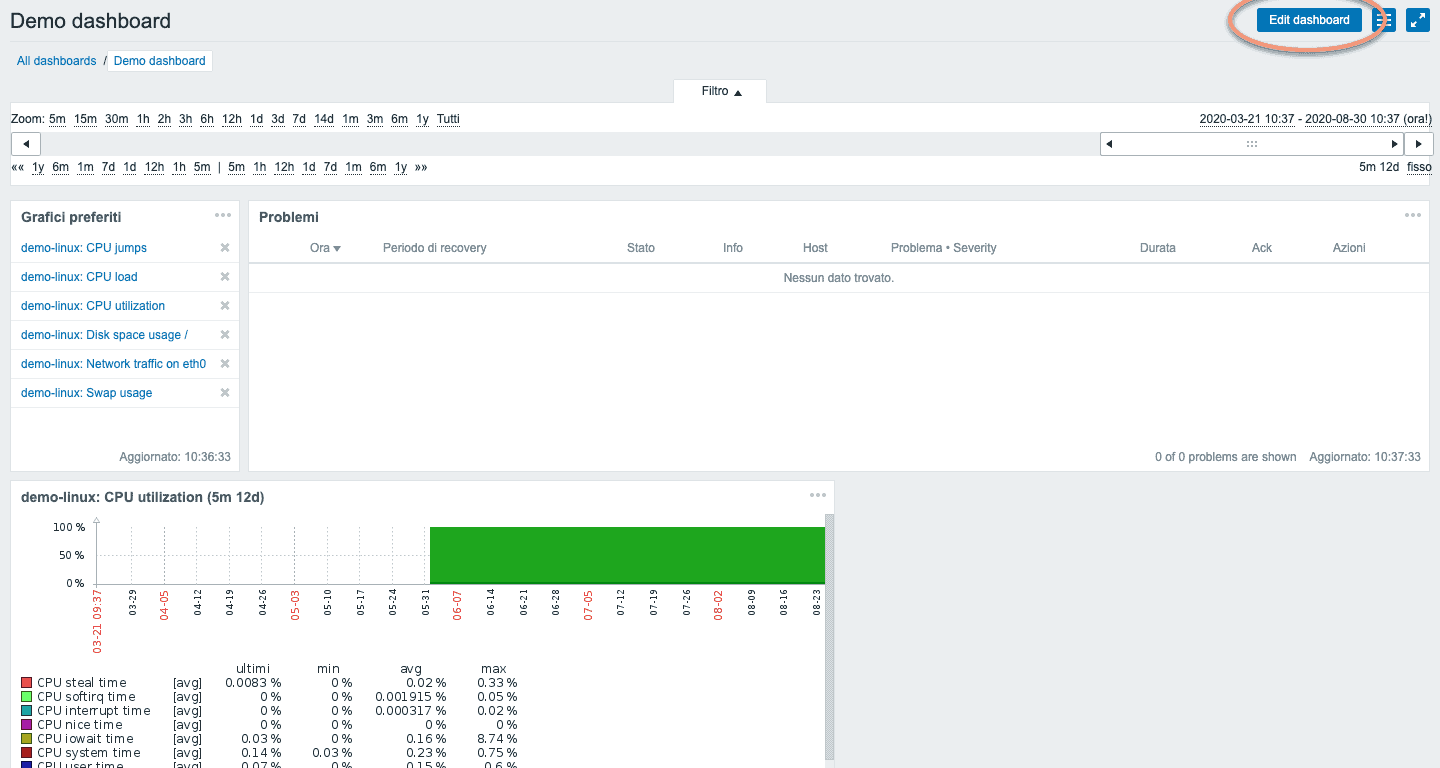
Una volta avuto accesso, si puo’ interagire con la dashboard in cui e’ rappresentato a colpo d’occhio lo stato del sistema IT. I widget presenti contenenti le informazioni visibili, sono personalizzabili per numero e dati mostrati. Basta cliccare su Edit Dashboard, in alto a destra. Si aprira’ un menu’ da cui e’ possibile scegliere la fonte e il tipo di valori mostrati.
E’ possibile accedere, dal menu’ della dashboard, a pagine specifiche, come quelle contenenti i grafici o l’elenco dei problemi.
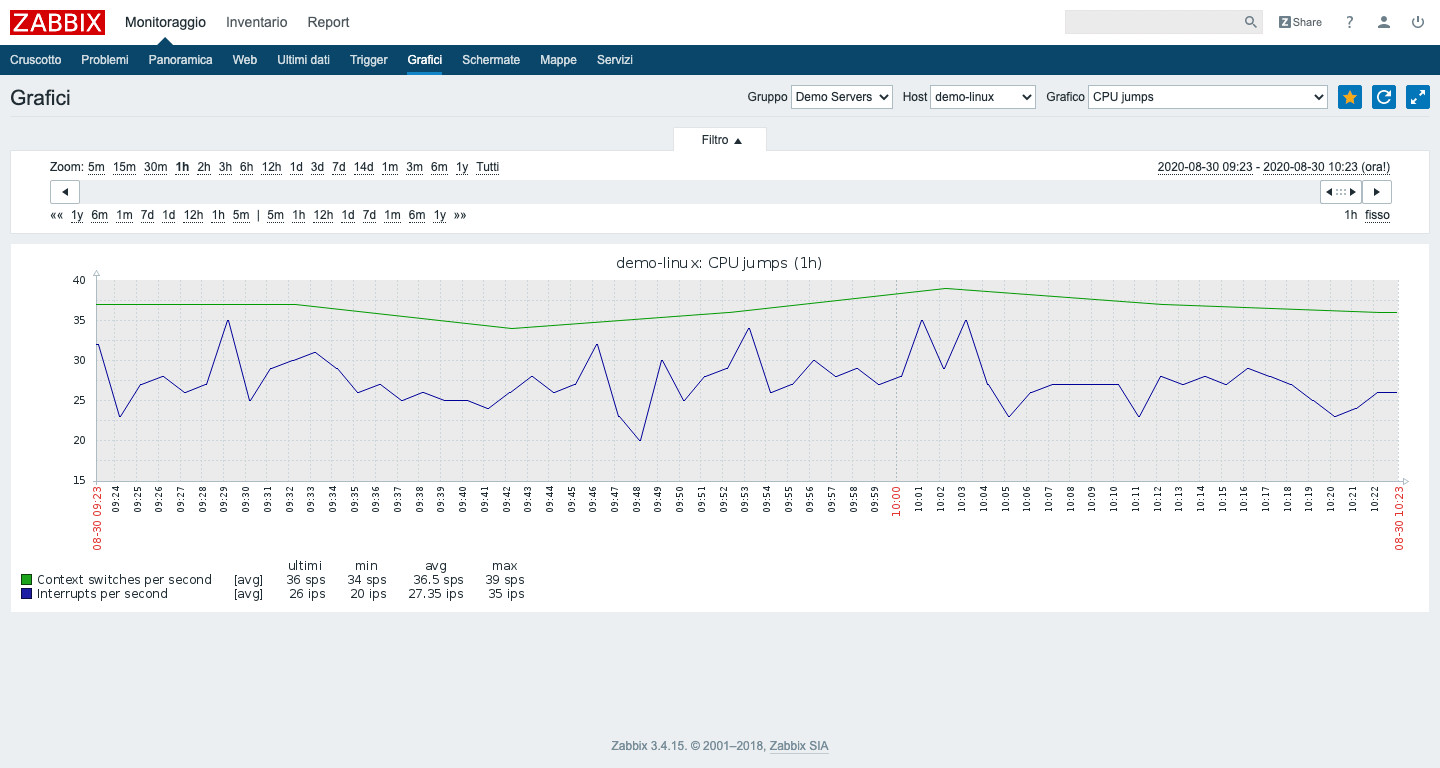
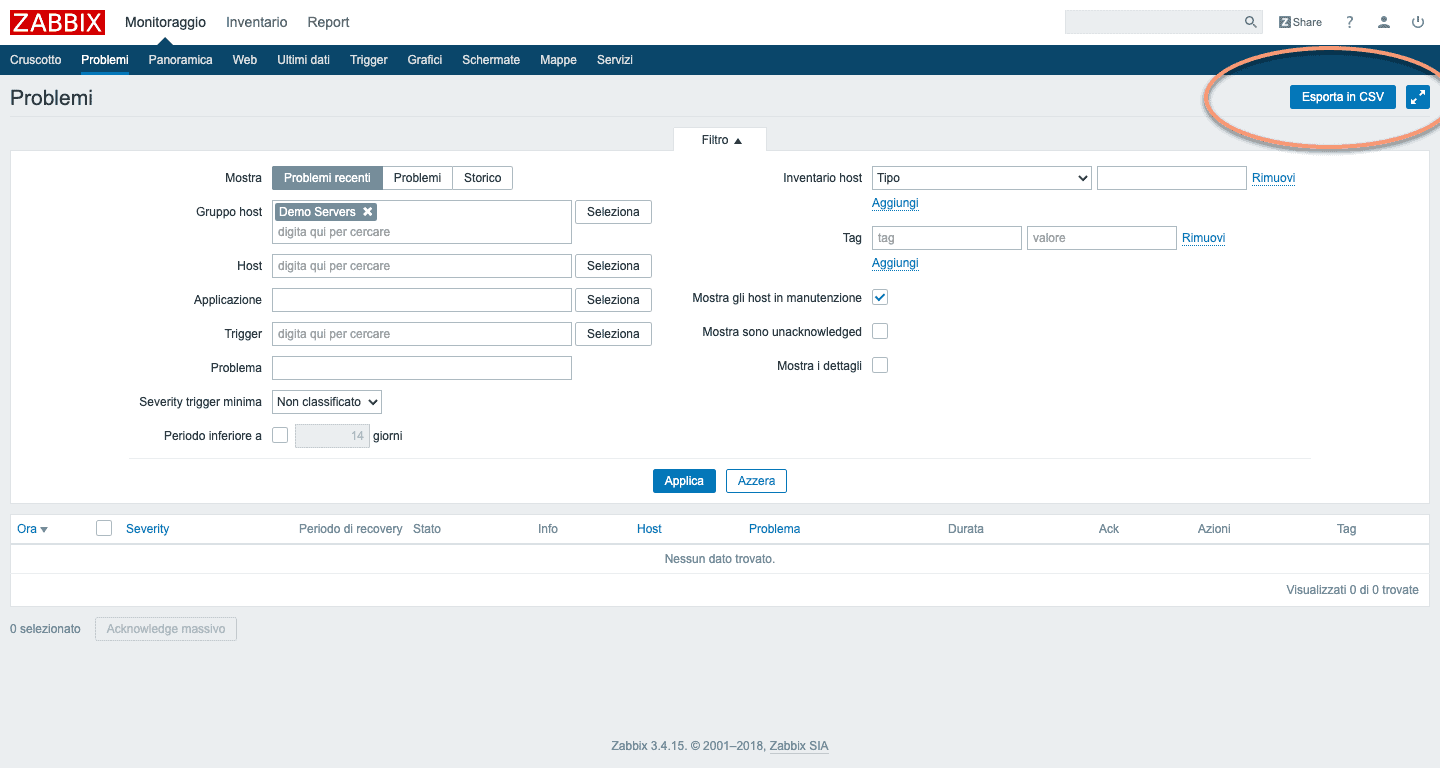
Ogni schermata offre informazioni utili per il controllo del sistema IT. E’ possibile filtrare i dati mostrati e in alcuni casi, come nella schermata dei problemi recenti, anche estrarre i valori in CSV per analizzarli in modo piu’ approfondito ed effettuare analisi dettagliate.
Conclusioni
I servizi offerti da SOD sono qualitativamente molto validi e coprono una vasta gamma di esigenze. Se siete indecisi sul servizio e vorreste provarlo prima di acquistarlo, potete farlo liberamente. La prova gratuita dei nostri servizi non richiede alcun inserimento di carta di credito, non verra’ applicata alcuna tariffa e non e’ vincolante per l’acquisto.
Il consiglio e’ di testare i servizi e di mettersi in contatto con noi per qualunque dubbio, sapremo rispondere alla vostre domande e offrirvi la soluzione migliore alla vostra specifica situazione.
Link utili:
ownCloud gratis per i nostri clienti
Plesk CloudFlare estensione gratuita per gli utenti Webhosting
Linux Demo Server | Accesso SSH
Servizio Monitoraggio IT | Demo
Windows Demo Server | Accesso desktop remoto
Prova i nostri servizi prima di acquistarli
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- Apache Struts2 Core Arbitrary Code Execution via OGNL Sandbox Escape Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below attempt to prevent arbitrary code execution via Object-Graph Navigation Language (OGNL) through several different mechanisms but only in a cursory fashion -- the libraries only guard against immediate calls evaluated by the OGNL engine via `SecurityMemberAccess`, but an allowed […]
- Apache Struts2 Core TokenHelper Token Cryptographic Timing Side-Channel Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Core 7.4.0 and below performs session token comparisons cryptographically insecure early-exit comparison functions (e.g., `!=`, `memcmp`, byte-by-byte loops with `break`) that return as soon as the first mismatched byte is encountered. The execution time of the comparison is therefore proportional to the number […]
- Apache Struts2 Spring Plugin Uses a Previously Closed Resource Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Spring Plugin opens a Spring `ApplicationContex` via a try-with-resources block and, outside of said block, then continues to use the closed resource, resulting in an uncaught `IllegalStateException`. This particular issue prevents proper functionality and indicates poor code quality and code review standards and […]
- Apache Struts2 Core Integer Overflow Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below fails to properly prevent integer overflows, causing wrap-arounds and other issues on a downstream forced casting into types smaller than `BigInteger`. Importantly, this finding underscores why all applications using Struts and other such platforms should perform their own input […]
- Apache Struts2 Core Cross-Origin Protection Exemption Miskeyed to a Deployment-Wide Path Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below's `FetchMetadataInterceptor`, `CoepInterceptor`, and `CoopInterceptor` each compare their `exemptedPaths` configuration -- a per-interceptor-reference, administrator-supplied set of paths intended to exempt specific actions from the corresponding cross-origin protection -- against `HttpServletRequest.getContextPath()`. `getContextPath()` is fixed for the entire deployed web...
- Apache Struts2 REST Plugin Fails to Properly Parse Chunked Requests Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's (version 7.4.0 and below) `ContentTypeInterceptor.intercept(ActionInvocation)` only deserialises a request body and enforces the `struts.rest.content.maxLength` bound when `HttpServletRequest#getContentLength()` returns a positive value. `getContentLength()` returns `-1` whenever the `Content-Length` header is absent, which normal and appropriate for any Hypertext Transfer Protocol (HTTP)...
- Apache Struts2 REST Plugin Untrimmed `Accept` Header Tokens Break Content Negation Fallback Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's `DefaultContentTypeHandlerManager.getHandlerForResponse(HttpServletRequest, HttpServletResponse)` splits the `Accept` header on commas and passes each resulting token directly to `findHandler(String)` without trimming leading or trailing whitespace. `findHandler(String)` only retries a trimmed lookup when a token contains a semicolon (`;`), so a token that merely carries […]
- Apache Struts2 JSON Plugin Insecure Deserialisation -- Object Deserialisation Element-Count Limit Bypass Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01As of the current versions of the Apache Struts2 JSON Plugin (e.g., version 7.4.0 and the 7.5.0 snapshot dated 28 October 2026), attackers can bypass the element-count limit purported to protect Object deserialisation added to said code as part of the WW-5618 and S2-072 "hardening controls". Please […]
- [0day-rubbish] NETGEAR RAX120 V1.2.5.18 authenticated SOAP InstallApp OS command injection to root-configured web-stack execution (6.8 Medium; conditionally 7.2 High with management exposure) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in NETGEAR RAX120 (Nighthawk AX12) firmware V1.2.5.18, the WiFi 6 consumer router from NETGEAR (United States), built on the Qualcomm IPQ8074 platform. The administrative web plane of this firmware generation is a lighttpd server fronting the vendor's DNI-framework CGI […]
- [0day-rubbish] Raritan PX3 PDU G4 firmware 4.3.14 command injection in the ping and traceroute diagnostics through an inverted hostname-validation return check (8.8) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in the Raritan PX3 PDU G4, firmware version 4.3.14, the intelligent rack power distribution unit from Raritan, a Legrand company (United States). A low-privilege authenticated session converts one diagnostics request into operating-system command execution in the product's web-service context, […]
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity Maggio 6, 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa Aprile 22, 2024
- Advanced persistent threat (APT): cosa sono e come difendersi Aprile 17, 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza Aprile 15, 2024
- SOAR e l’automazione della sicurezza informatica Marzo 27, 2024
Recensioni Google



Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E'... un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più

Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO