

 Piergiorgio Venuti
Zombie phishing: attenzione alle email, potrebbero essere zombie
Estimated reading time: 6 minuti
Dal nulla, qualcuno risponde a una conversazione email datata mesi fa. Si tratta di una conversazione vera che è realmente accaduta. Forse riguarda una riunione, un’opportunità di lavoro. Questa email sembra molto rilevante, ma attenzione, potrebbe essere zombie phishing.
Infatti, qualcosa non va, l’argomento discusso è passato da mesi e ora c’è uno strano messaggio di errore nel corpo della mail. Questa è una tattica subdola: far rivivere una conversazione via email morta da tempo.
Non il solito phishing
Il Cofense™ Phishing Defense Center™ (PDC) ha individuato nel 2018 una vasta campagna di Zombie Phishing. La truffa, come quasi ogni attacco di phishing, viene realizzata attraverso account di posta elettronica compromessi.
I truffatori si impadroniscono di un account email e rispondono a conversazioni già chiuse da tempo con un link di phishing o un allegato dannoso (per esempio malware o un keylogger). Dato che l’oggetto dell’email è solitamente rilevante per la vittima, è molto probabile che si verifichi un clic guidato dalla curiosità. Non scordiamoci, infatti, che la conversazione originale era già presente tra i messaggi ricevuti, è facile pensare che si tratti di un follow up o simili.
Questi attacchi di Zombie Phishing sembrano utilizzare URL di infezione generati automaticamente per eludere il rilevamento. Non ci sono due link uguali, inoltre, sono nascosti dietro messaggi di “errore” senza troppi fronzoli nel corpo del messaggio. Questo scenario fornendo uno schema di apparente legittimità per gli utenti che ne sono vittime.
Gli zombie in informatica
Nel settore informatico, uno zombie è un computer compromesso connesso alla rete. Lo stato di compromissione potrebbe essere dovuto a un hacker, un virus, un malware o un trojan horse.
La macchina infetta esegue compiti dannosi sotto una direzione remota. Le botnet di computer zombie sono spesso utilizzate per diffondere spam e-mail e lanciare attacchi di tipo denial-of-service (DoS).
Tipi di attacco
Ecco alcuni modelli osservati di Zombie Phishing che trasportano link dannosi. Un fattore distintivo era l’uso di due template grafici distinti contenenti messaggi di errore con pulsante o link.
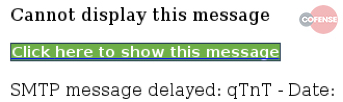
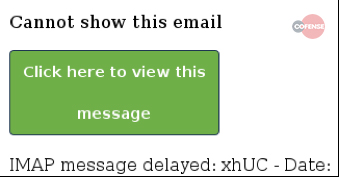
Il messaggio recita qualcosa tipo “Messaggio incompleto” o “Impossibilità di mostrare tutto il messaggio”. Il link o pulsante invita a cliccare per vedere il messaggio originale. Ovviamente il click comporta solo l’installazione di un malware o altri eventi simili. Da notare che non sono stati individuati due link uguali, segno che probabilmente a generare gli indirizzi era un bot.
Un altro fattore comune è l’utilizzo di domini con TLD .icu. Questo è probabilmente un fattore che col tempo varia sensibilmente. Ecco alcuni dei domini riscontrati nella prima analisi del 2018:
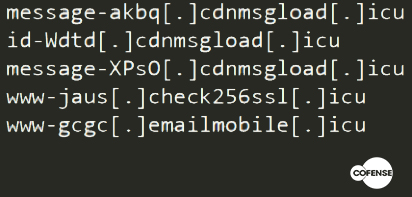
Si è osservato che questi attacchi zombie phishing utilizzano loghi organizzativi ufficiali per aggiungere legittimità alle false pagine di login. Una pratica comune nelle tecniche di phishing che abbiamo già visto in altri articoli.
Le pagine di destinazione sono progettate per sembrare un portale online legittimo, compreso di logo dell’azienda e persino una favicon. In questi casi l’obiettivo finale è il furto di credenziali della vittima.
Inoltre, qualsiasi vittima che visita il sito web dannoso viene “marcata” utilizzando l’indirizzo IP dell’host come identificatore e, dopo aver inserito le credenziali, viene indirizzata allo stesso sito web di spam visto da altre vittime. Questo avviene spesso tramite link offuscati utilizzando accorciatori di URL (come hxxps://href[.]li/).
Se lo stesso host tenta di visitare di nuovo il link di phishing, la finta pagina di login viene saltata e si viene inoltrati direttamente alla pagina di spam. Questa marcatura e l’offuscamento dell’URL shortener aiuta gli aggressori a mantenere un basso profilo e a continuare la loro campagna senza sosta.
Conversation Hijacking
La tattica del conversation hijacking non è affatto nuova e sta ora vivendo una nuova vita grazie al zombie phishing . I truffatori hanno dirottato account di posta elettronica compromessi per distribuire malware ed email di phishing come risposte a conversazioni concluse da anni ormai.
Questa tecnica è ancora popolare perché rende le vittime molto più propense a cliccare su link e scaricare o aprire i file. La soglia di attenzione contro i classici attacchi di phishing è abbassata quando i messaggi sono portati all’interno di conversazioni già nella loro casella di posta.
Un esempio datato un paio d’anni di questo è stata la botnet Geodo. Sostanzialmente si tratta di inserimento in thread di posta elettronica esistenti (conversation hijacking) per consegnare documenti dannosi. Questi, a loro volta, scaricano un campione di Geodo o altri malware come Ursnif, che secondo il Key4Biz era il più diffuso in Italia a giugno 2020.
Tuttavia, l’efficacia di questa tattica può dipendere molto dal contenuto delle conversazioni. Una risposta a un’email pubblicitaria automatica ha meno probabilità di provocare un’infezione rispetto a una risposta a un thread di supporto help-desk.
Sono state diverse le campagne zombie phishing di Geodo consistenti in risposte a email pubblicitarie automatizzate. Questo è indice del fatto che, in alcuni casi, le campagne consistono in risposte indiscriminate a tutte le email in una casella di posta. Dato che il volume di queste campagne di conversation hijacking è ancora relativamente basso, la portata ridotta di queste email è probabilmente limitata dal numero di conversazioni in corso.
Alcuni tipi di account hanno quindi maggiori probabilità di attirare l’attenzione diretta degli attori delle minacce e di indurli a investire ulteriori sforzi e tempo nello sviluppo di campagne di phishing uniche per quegli account.
Difesa dal zombie phishing
Ecco alcuni suggerimenti veloci per evitare di perdere le credenziali per un attacco Zombie Phishing:
- Attenzione ai soggetti delle email che possono sembrare rilevanti ma che provengono da vecchie conversazioni
- Fate attenzione a un eventuale messaggio di errore nel corpo del messaggio
- Non fidatevi dei documenti allegati solo perché stanno rispondendo a una conversazione
- Passate il mouse sopra i pulsanti o i link nei messaggi sospetti per controllare che non contengano domini sospetti
È stato osservato che queste campagne sono diventate sempre più intelligenti. Per combattere questo e altre forme di phishing, la formazione dei dipendenti è fondamentale.
Una forza lavoro adeguatamente formata è ciò che serve per difendere la tua organizzazione contro gli attacchi di Zombie Phishing.
SOD offre un servizio completo a riguardo. Cominciamo attaccando in modo controllato l’azienda, testando eventuali debolezze nella sicurezza o nel comportamento dei dipendenti. Successivamente viene progettata una formazione specifica per rimediare alle lacune e formare in modo completo il personale.
Per mantenere alte le difese, inoltre, il nostro SOCaaS comprende l’analisi del comportamento degli utenti, dei log delle macchine collegate e della rete in modo da individuare immediatamente tentativi di phishing.
Useful links:
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- Apache Struts2 Core Arbitrary Code Execution via OGNL Sandbox Escape Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below attempt to prevent arbitrary code execution via Object-Graph Navigation Language (OGNL) through several different mechanisms but only in a cursory fashion -- the libraries only guard against immediate calls evaluated by the OGNL engine via `SecurityMemberAccess`, but an allowed […]
- Apache Struts2 Core TokenHelper Token Cryptographic Timing Side-Channel Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Core 7.4.0 and below performs session token comparisons cryptographically insecure early-exit comparison functions (e.g., `!=`, `memcmp`, byte-by-byte loops with `break`) that return as soon as the first mismatched byte is encountered. The execution time of the comparison is therefore proportional to the number […]
- Apache Struts2 Spring Plugin Uses a Previously Closed Resource Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Spring Plugin opens a Spring `ApplicationContex` via a try-with-resources block and, outside of said block, then continues to use the closed resource, resulting in an uncaught `IllegalStateException`. This particular issue prevents proper functionality and indicates poor code quality and code review standards and […]
- Apache Struts2 Core Integer Overflow Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below fails to properly prevent integer overflows, causing wrap-arounds and other issues on a downstream forced casting into types smaller than `BigInteger`. Importantly, this finding underscores why all applications using Struts and other such platforms should perform their own input […]
- Apache Struts2 Core Cross-Origin Protection Exemption Miskeyed to a Deployment-Wide Path Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below's `FetchMetadataInterceptor`, `CoepInterceptor`, and `CoopInterceptor` each compare their `exemptedPaths` configuration -- a per-interceptor-reference, administrator-supplied set of paths intended to exempt specific actions from the corresponding cross-origin protection -- against `HttpServletRequest.getContextPath()`. `getContextPath()` is fixed for the entire deployed web...
- Apache Struts2 REST Plugin Fails to Properly Parse Chunked Requests Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's (version 7.4.0 and below) `ContentTypeInterceptor.intercept(ActionInvocation)` only deserialises a request body and enforces the `struts.rest.content.maxLength` bound when `HttpServletRequest#getContentLength()` returns a positive value. `getContentLength()` returns `-1` whenever the `Content-Length` header is absent, which normal and appropriate for any Hypertext Transfer Protocol (HTTP)...
- Apache Struts2 REST Plugin Untrimmed `Accept` Header Tokens Break Content Negation Fallback Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's `DefaultContentTypeHandlerManager.getHandlerForResponse(HttpServletRequest, HttpServletResponse)` splits the `Accept` header on commas and passes each resulting token directly to `findHandler(String)` without trimming leading or trailing whitespace. `findHandler(String)` only retries a trimmed lookup when a token contains a semicolon (`;`), so a token that merely carries […]
- Apache Struts2 JSON Plugin Insecure Deserialisation -- Object Deserialisation Element-Count Limit Bypass Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01As of the current versions of the Apache Struts2 JSON Plugin (e.g., version 7.4.0 and the 7.5.0 snapshot dated 28 October 2026), attackers can bypass the element-count limit purported to protect Object deserialisation added to said code as part of the WW-5618 and S2-072 "hardening controls". Please […]
- [0day-rubbish] NETGEAR RAX120 V1.2.5.18 authenticated SOAP InstallApp OS command injection to root-configured web-stack execution (6.8 Medium; conditionally 7.2 High with management exposure) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in NETGEAR RAX120 (Nighthawk AX12) firmware V1.2.5.18, the WiFi 6 consumer router from NETGEAR (United States), built on the Qualcomm IPQ8074 platform. The administrative web plane of this firmware generation is a lighttpd server fronting the vendor's DNI-framework CGI […]
- [0day-rubbish] Raritan PX3 PDU G4 firmware 4.3.14 command injection in the ping and traceroute diagnostics through an inverted hostname-validation return check (8.8) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in the Raritan PX3 PDU G4, firmware version 4.3.14, the intelligent rack power distribution unit from Raritan, a Legrand company (United States). A low-privilege authenticated session converts one diagnostics request into operating-system command execution in the product's web-service context, […]
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity Maggio 6, 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa Aprile 22, 2024
- Advanced persistent threat (APT): cosa sono e come difendersi Aprile 17, 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza Aprile 15, 2024
- SOAR e l’automazione della sicurezza informatica Marzo 27, 2024
Recensioni Google



Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E'... un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più

Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO