 Piergiorgio Venuti
L’importanza del monitoring ICT
Estimated reading time: 6 minuti
La necessità di utilizzare sistemi di monitoring aziendali per la cyber security è innegabile. Negli ultimi anni le aziende che hanno l’esigenza di realizzare un’infrastruttura informatica di qualità, si affidano al monitoraggio ICT.
La gestione dei server, delle macchine virtuali e di tutti quei servizi in Cloud atti alle attività aziendali necessita di un controllo mirato. Purtroppo, non tutte le aziende hanno le competenze IT per pianificare al meglio un sistema sicuro, e si affidano, quindi a software di terze parti.
Cos’è il monitoring ICT e perché è importante per la Cyber Security
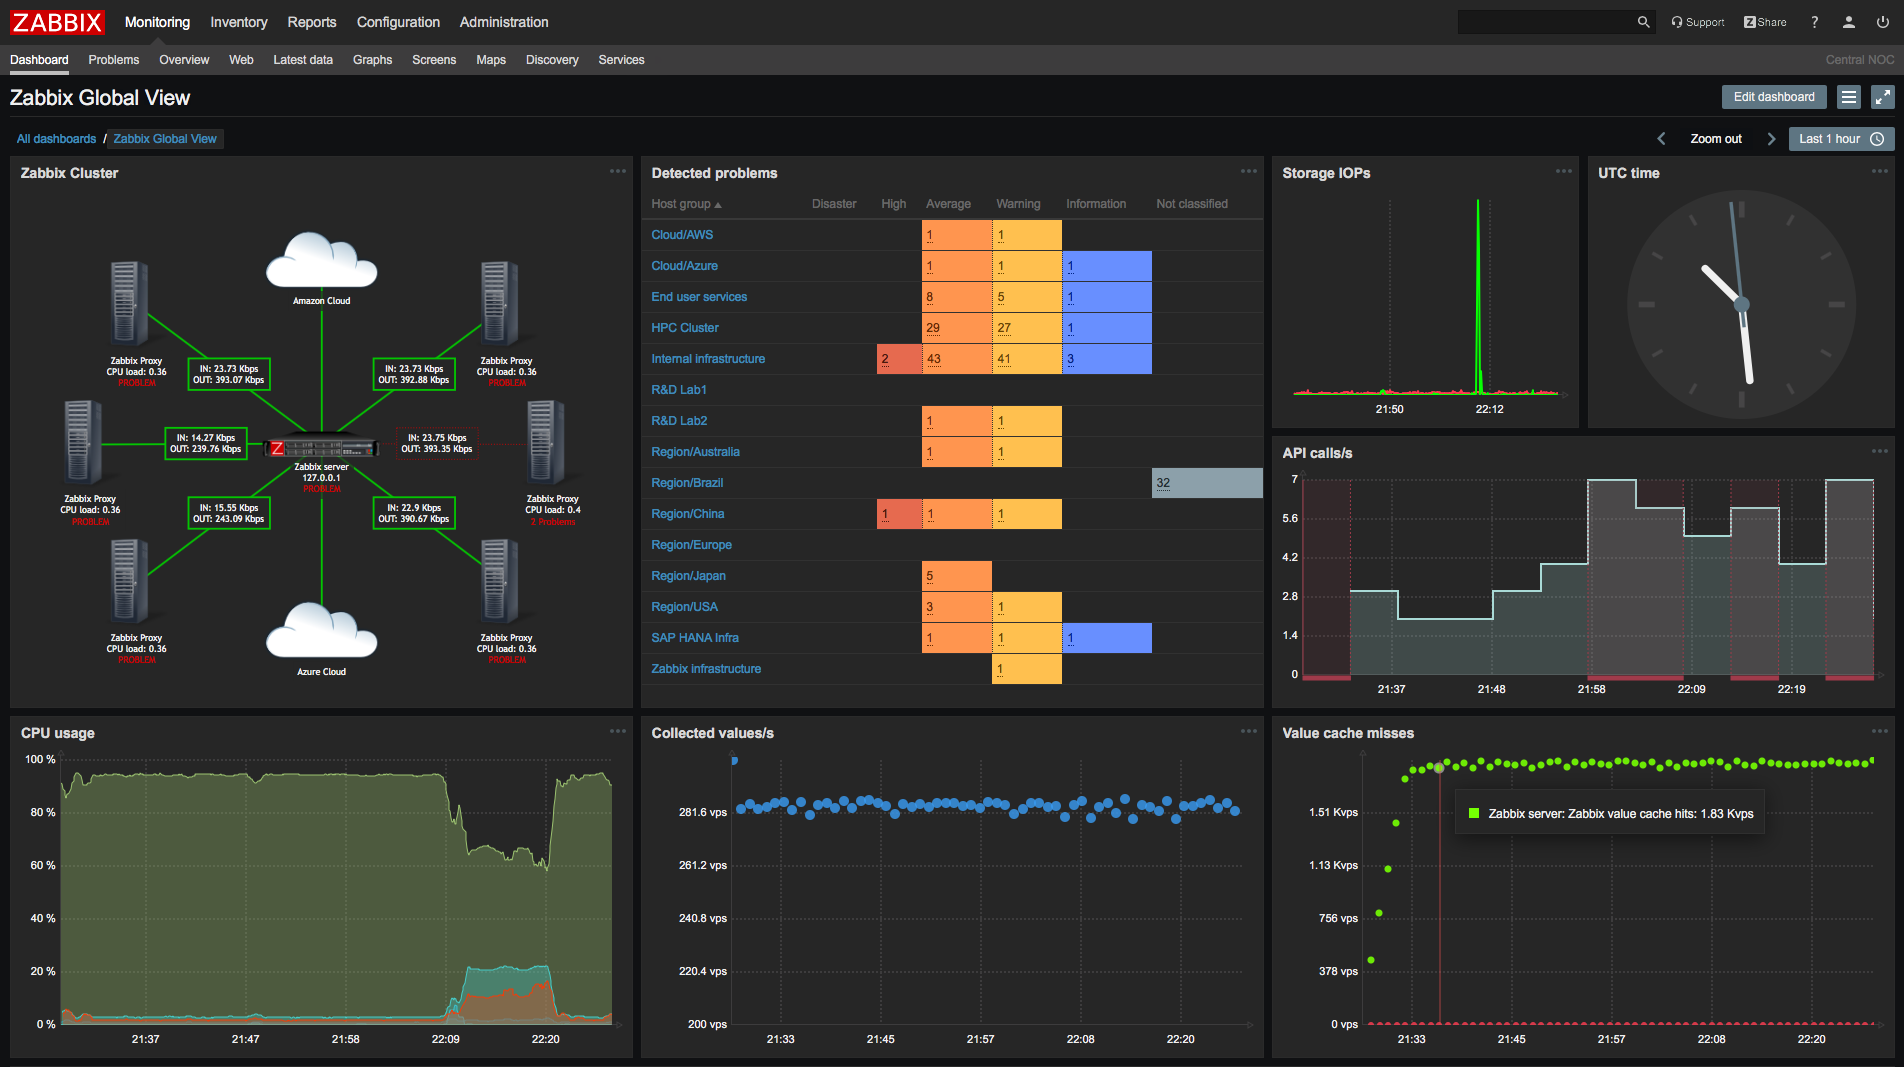
Quando si utilizza il termine Monitoring ICT si identifica un servizio che ha la capacità di controllare l’infrastruttura informatica della propria azienda. Questo servizio viene fruito attraverso una console in cui è possibile controllare tutti i dati raccolti e analizzarli, così come impostare degli automatismi. Il controllo può avvenire non solo sulle componenti virtuali e della rete, ma si estende a tutta l’infrastruttura, server e sistemi di protezioni compresi.
Sempre più aziende si affidano a servizi di questa tipologia poiché permettono di controllare in modo puntuale tutta l’infrastruttura, dagli indicatori delle performance dell’hardware, all’automazione dei software aziendali.
Il monitoring ICT ha la capacità di controllare sia il sistema informatico aziendale con software dedicati alla raccolta di informazioni in un sistema, sia le condizioni completamente svincolate da tali elementi.
Chi non ha mai usufruito di un servizio di monitoraggio ICT non conosce le potenzialità e le caratteristiche di una tecnologia di questo genere. È sempre più utilizzato dalle aziende di alto livello poiché consente di ottenere importanti vantaggi e funzionalità.
Caratteristiche
Nello specifico si possono riscontrare queste caratteristiche essenziali per un contesto aziendale che mira a un’ottima sicurezza informatica: Monitorare le prestazioni, Supporto alle piattaforme di riferimento, IoT, Architetture, Notifiche, funzionalità e proxy.
Monitorare le prestazioni: un aspetto di assoluta importanza risiede nel poter monitorare le prestazioni e la disponibilità delle reti, delle applicazioni e delle risorse in cloud da un’unica interfaccia web.
Supporto alle piattaforme di riferimento: il monitoraggio ICT supporta ambienti distributivi personalizzabili. Il sistema può adattarsi su contesti piccoli o molto grandi a seconda delle necessità dell’utilizzatore.
IoT: l’impiego crescente dell’Internet of Things (IoT) all’interno di un contesto aziendale rende un sistema di monitoring ICT indispensabile. La piattaforma, grazie a un’interfaccia molto semplice e intuitiva, permette di avere un IoT già pronto.
Architetture: non tutte le aziende utilizzano la stessa architettura per il codice del loro comparto informatico. Il monitoring ICT supporta un’ampia varietà di architetture e si adatta alle nuove tecnologie implementate.
Notifiche: uno dei punti di forza che rende importante un sistema di monitoring ICT all’interno di un’azienda è la ricezione o invio di notifiche. Da remoto è possibile eseguire comandi in caso si presentassero problemi sul sistema.
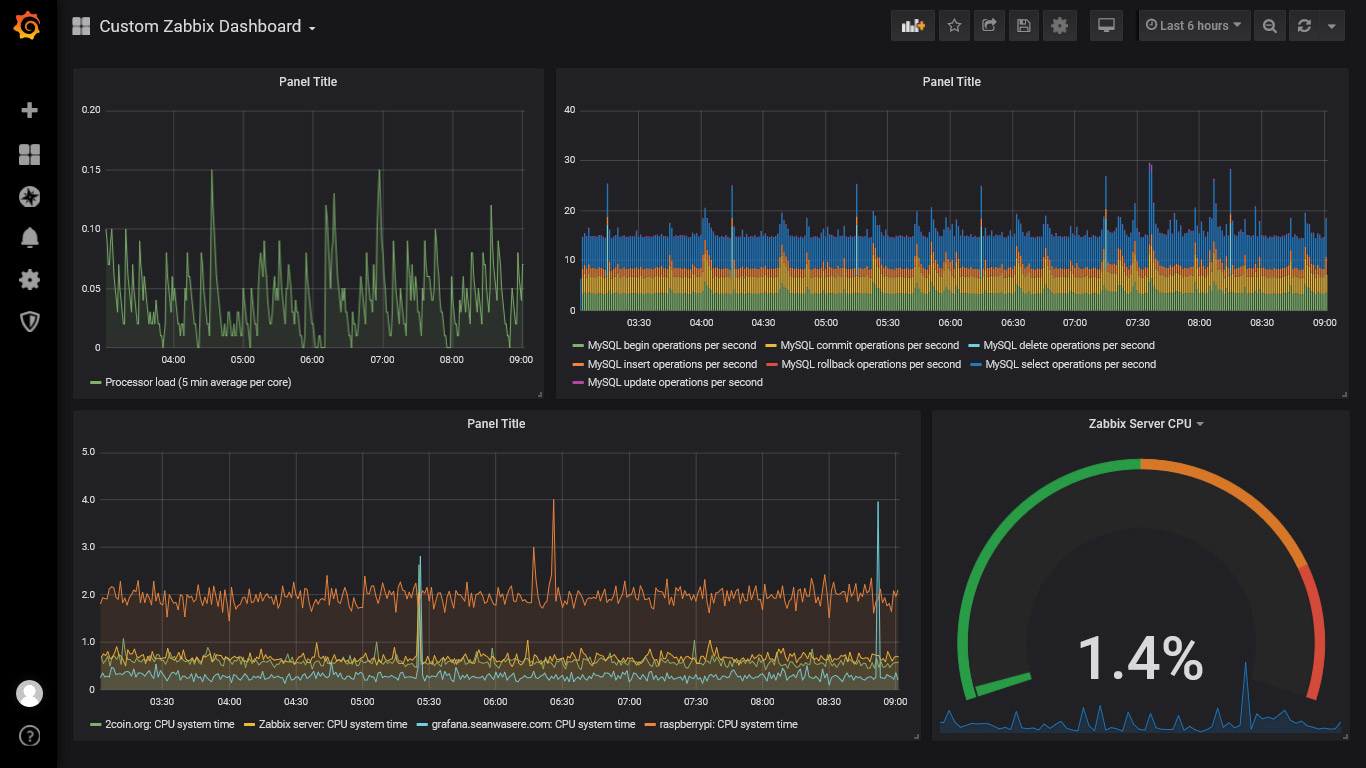
Funzionalità: si può usufruire di tante modifiche grafiche, dalla personalizzazione della dashboard al layout delle mappe di rete e dei grafici. L’evoluzione tecnologica incrementa ancor di più le funzionalità nel tempo.
Proxy: i sistemi meno performanti possono contare su opzioni di monitoraggio distribuite con l’uso di proxy dedicati. Soluzione particolarmente indicata per le aziende che non hanno un budget rilevante da investire nella propria attività per la sicurezza informatica.
L’importanza delle automazioni, dei trigger e delle azioni per la cyber security
Quando ci si affida a un sistema di monitoring ICT è indispensabile analizzare quelli che sono tre aspetti fondamentali: automazione, trigger e azioni.
Automazione
Quando si utilizza questo temine ci si riferisce alla capacità dell’infrastruttura creata di essere controllata in modo automatico oppure semi-automatico dal servizio di riferimento. Utilizzare un sistema che possa reagire in modo automatico alle possibili minacce informatiche può fare la differenza per tutelare la propria sicurezza informatica. Il monitoraggio verifica in tempo reale le minacce e interviene nel caso queste possano essere dannose per il sistema, usualmente inviando notifiche al referente.
Item e Trigger
Con il termine Item si identificano tutte quelle metriche che riportano i valori dell’utilizzo del sistema. Per la cyber security si riferisce al consumo delle risorse del sistema in tempo reale. I Trigger invece, non sono altro che le soglie che si stabiliscono affinché si recepiscano informazioni dagli Item in caso di eccesso di utilizzo di risorse.
Azioni
Nel momento in cui il Trigger viene attivato dall’Item si possono innescare delle azioni per risolvere la problematica. Le azioni possono essere automatiche, come una chiamata, una notifica e un intervento mirato, oppure manuali con la semplice segnalazione del problema al responsabile dell’area aziendale.
Le funzionalità che rendono un sistema di monitoring ICT indispensabile per la sicurezza aziendale
Nelle righe precedenti abbiamo evidenziato quelle che sono le caratteristiche e le potenzialità di un sistema di monitoring ICT. Oltre alle specifiche già elencate è opportuno sottolineare anche i benefici pratici che le aziende ottengono da un sistema di questa tipologia.
Monitoraggio in tempo reale: usufruire di un’infrastruttura informatica capace di monitorare in tempo reale il proprio comparto IT è ormai indispensabile. Grazie agli Item e ai Trigger è possibile monitorare 24 ore al giorno le condizioni del sistema.
Riduzione dei costi: il monitoring ICT riduce notevolmente i costi per gli interventi IT. La prevenzione e la comunicazione rapida delle minacce informatiche permette una gestione oculata degli investimenti e abbatte le spese in eccesso.
Preservare l’infrastruttura: munirsi di una piattaforma unica, in cui gestire tutto il sistema in pochi secondi, garantisce una maggiore prevenzione. L’infrastruttura informatica subirà meno attacchi informatici e offrirà prestazioni migliori.
I sistemi di monitoring ICT e l’incidenza della dashboard
La scelta di un sistema efficace può fare la differenza per la sicurezza informatica aziendale. Sebbene molte società si affidino a sistemi poco conosciuti, in molti casi è nelle soluzioni più celebri che si possono ottenere risultati migliori.
Tra i sistemi più importanti figura Zabbix, punto di riferimento per le aziende che hanno la necessità di gestire al meglio la propria attività, sia questa online oppure in locale. La dashboard offerta da SOD si basa su Zabbix proprio per l’eccellenza del prodotto.
Ma quali sono le caratteristiche che rendono Zabbix una soluzione così efficiente?
Quando si devono gestire tantissimi parametri, siano questi software o hardware, della propria infrastruttura informatica, è indispensabile munirsi di una dashboard efficiente. Da questo punto di vista Zabbix offre una delle interfacce più intuitive e semplici da utilizzare, che si adattano anche alle aziende più piccole che non hanno competenze IT specifiche.
La dashboard presenta tutti gli strumenti necessari per controllare il proprio sistema aziendale, locale, in cloud oppure virtuale, pianificando l’automazione o meno delle azioni da eseguire in condizioni di criticità.
La compatibilità totale con i sistemi operativi, come per esempio: Linux, Mac, AIX, Solaris, Windows e FreeBSD rendono l’utilizzo quotidiano estremamente semplice e versatile.
Anche il comparto in cloud è tra i migliori in commercio, offrendo a chi ha un’attività completamente digitale di usufruire di piani di disaster recovery o backup veloci e rapidi.
Conclusioni
Il monitoring ICT è essenziale per le aziende, siano queste piccole o di grandi dimensioni. Controllare la propria infrastruttura informatica permette di ridurre al minimo gli attacchi informatici e di preservare l’integrità di software, hardware e progetti aziendali.
Se sei interessato a sapere di più su questo o su altri servizi di SOD per la sicurezza aziendale, non esitare a contattarci, saremo lieti di rispondere ad ogni domanda!
I nostri servizi comprendono SOCaaS, campagne di analisi e formazione contro il Phishing, consulenze, Vulnerability Assessment e Penetration Test, Code Review e molto altro.
Useful links:
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- SEC Consult SA-20261104-0 :: Improper device certificate validation enables AiTM attacks in Siemens SICAM Toolbox II device communication Novembre 5, 2026Posted by SEC Consult Vulnerability Lab via Fulldisclosure on Nov 04SEC Consult Vulnerability Lab Security Advisory < 20261104-0 > ======================================================================= title: Improper device certificate validation enables AiTM attacks product: Siemens SICAM Toolbox II device communication vulnerable version:
- Apache Struts2 Tiles Plugin <=7.4.0 and >=6.3.0 Preparer Cache Vulnerabilities Novembre 5, 2026Posted by Daniel Owens via Fulldisclosure on Nov 04The Apache Struts2 Tiles plugin version =6.3.0) codebase includes a `ViewPreparer` construct, replete with multiple ViewPreparer factories, that contains several important vulnerabilities including unsynchronised, unbounded caches. The lack of proper synchronisation means that certain factories will create caches that race, risking lost cache entries, corrupted internal bucket […]
- unixODBC <=2.3.14 Rude Truncation via Narrowing Conversion Causes Out-of-Bounds `memcpy` Novembre 5, 2026Posted by Daniel Owens via Fulldisclosure on Nov 04unixODBC versions
- unixODBC <=2.3.14 Multiple Races Novembre 5, 2026Posted by Daniel Owens via Fulldisclosure on Nov 04The unixODBC driver manager library contains multiple races of importance / interest, including a set of data races in the connection-pooling configuration state data that can cause one thread to read a half-written pool-size or timeout value, which can lead to a variety of harmful effects, as […]
- unixODBC <=2.3.14 Multiple Heap Buffer Overflows, Underflows, and Over-Reads Novembre 5, 2026Posted by Daniel Owens via Fulldisclosure on Nov 04unixODBC versions 2.3.14 and below contain multiple heap buffer overflows, underflows, and over-reads. Attackers who can influence various arguments passed thereto can trigger the heap-based buffer overflows inside of the unixODBC driver manager itself, potentially corrupting the shared heap state across connections, crash the driver manager (thereby […]
- Apache Struts2 Core Arbitrary Code Execution via OGNL Sandbox Escape Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below attempt to prevent arbitrary code execution via Object-Graph Navigation Language (OGNL) through several different mechanisms but only in a cursory fashion -- the libraries only guard against immediate calls evaluated by the OGNL engine via `SecurityMemberAccess`, but an allowed […]
- Apache Struts2 Core TokenHelper Token Cryptographic Timing Side-Channel Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Core 7.4.0 and below performs session token comparisons cryptographically insecure early-exit comparison functions (e.g., `!=`, `memcmp`, byte-by-byte loops with `break`) that return as soon as the first mismatched byte is encountered. The execution time of the comparison is therefore proportional to the number […]
- Apache Struts2 Spring Plugin Uses a Previously Closed Resource Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Spring Plugin opens a Spring `ApplicationContex` via a try-with-resources block and, outside of said block, then continues to use the closed resource, resulting in an uncaught `IllegalStateException`. This particular issue prevents proper functionality and indicates poor code quality and code review standards and […]
- Apache Struts2 Core Integer Overflow Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below fails to properly prevent integer overflows, causing wrap-arounds and other issues on a downstream forced casting into types smaller than `BigInteger`. Importantly, this finding underscores why all applications using Struts and other such platforms should perform their own input […]
- Apache Struts2 Core Cross-Origin Protection Exemption Miskeyed to a Deployment-Wide Path Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below's `FetchMetadataInterceptor`, `CoepInterceptor`, and `CoopInterceptor` each compare their `exemptedPaths` configuration -- a per-interceptor-reference, administrator-supplied set of paths intended to exempt specific actions from the corresponding cross-origin protection -- against `HttpServletRequest.getContextPath()`. `getContextPath()` is fixed for the entire deployed web...
Customers






Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity Maggio 6, 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa Aprile 22, 2024
- Advanced persistent threat (APT): cosa sono e come difendersi Aprile 17, 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza Aprile 15, 2024
- SOAR e l’automazione della sicurezza informatica Marzo 27, 2024
Recensioni Google




Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E'... un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più


Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO