

 Piergiorgio Venuti
Pannello Plesk: le applicazioni disponibili
Sul web sono disponibili moltissime applicazioni open source che permettono di gestire le piu’ varie situazioni. E’ pratica comune che queste applicazioni siano disponibili per l’installazione dal pannello di controllo del proprio hosting. Il pannello Plesk non fa eccezioni. Vediamo quindi quali sono le principali applicazioni disponibili per l’installazione.
Come si installano le applicazioni dal pannello Plesk
L’installazione delle app dal pannello Plesk e’ molto semplice. Prima di tutto e’ necessario cliccare sul menu’ Applications, poi selezionare la tab All Available Applications, e infine scegliere il settore dell’applicazione che si vuole utilizzare.
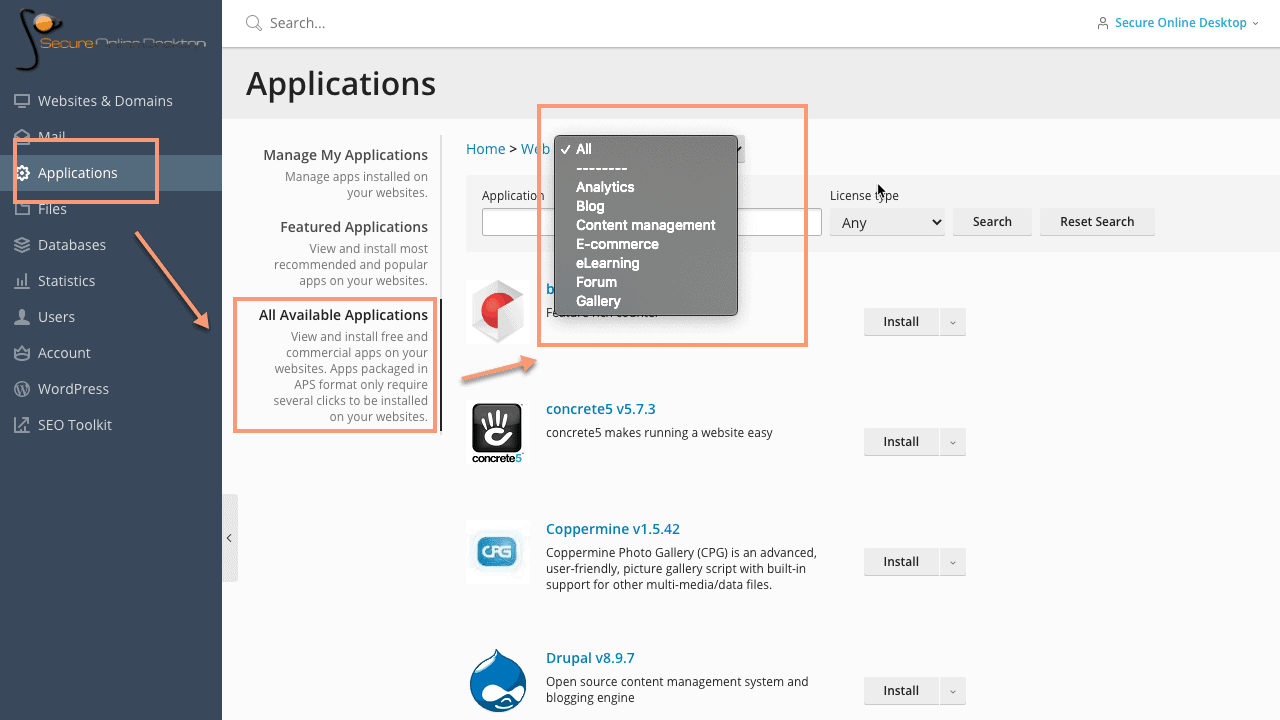
La scelta puo’ risultare complicata, soprattutto per la grande quantita’ di applicazioni disponibili. Vediamo insieme le piu’ importanti.
WordPress
WordPress e’ una piattaforma semantica all’avanguardia per l’editoria personale, con particolare attenzione all’estetica, agli standard del web e all’usabilita’.
WordPress e’ gratuito e inestimabile allo stesso tempo. Piu’ semplicemente: e’ cio’ che si usa quando si vuole collaborare con un software di blogging e non litigarci per ogni modifica da effettuare. Con WordPress si puo’ creare qualsiasi tipo di sito web: un blog o sito personale, un portale aziendale, un portfolio professionale, un sito governativo, una rivista o un giornale online.
WordPress permette di rendere il sito bello e accattivante con i temi e anche estenderne le funzionalita’ con i plugin. Essendo open source, e’ possibile anche integrare i propri temi e plugin. Tra le applicazioni disponibili nel pannello Plesk, questa e’ probabilmente la piu’ famosa.
Joomla!
Joomla! e’ un potente sistema di gestione dei contenuti open source. Viene utilizzato per la gestione di semplici siti web o di complesse applicazioni aziendali. Il noto concorrente di WordPress non poteva mancare nel pannello Plesk.
E’ facile da installare, semplice da gestire e affidabile. Una volta che Joomla! e’ installato e funzionante, anche gli utenti non tecnici potranno facilmente aggiungere o modificare i contenuti, aggiornare le immagini e gestire i dati critici. Chiunque abbia competenze di base di word processing puo’ facilmente imparare a gestire un sito Joomla!
SugarCRM
SugarCRM consente alle aziende di organizzare, popolare e mantenere in modo efficiente le informazioni su tutti gli aspetti delle relazioni con i clienti.
Fornisce una gestione integrata delle informazioni aziendali sui conti e contatti dei clienti, sui lead di vendita e sulle opportunita’, oltre ad attivita’ quali chiamate, riunioni e compiti assegnati. Il sistema fonde, senza soluzione di continuita’, tutte le funzionalita’ necessarie per gestire le informazioni su molti aspetti della vostra attivita’ in un’interfaccia grafica intuitiva e di facile utilizzo.
BBclone
BBclone e’ un contatore web scritto in PHP. Sembra simile a quello di Webstats, ma non e’ solo un contatore. BBClone fornisce una visione dettagliata dei visitatori del sito web. Lo fa mostrando i dati specifici dei visitatori, come l’IP, il browser e cosi’ via, non solo mostrando un numero di visitatori totale.
Questo e’ molto utile per i webmaster di siti web con poco o medio traffico che vogliono vedere chi visita i loro siti, che browser usano, da dove vengono, ecc.
Si prega di notare che BBclone non e’ utile per i siti web ad alto traffico in cui si ha bisogno solo di dati concordati.
Prestashop
Non poteva mancare nel pannello Plesk il software Open-Source n. 1 in Europa per gli e-commerce. Sono gia’ piu’ di 275.000 membri della comunita’ a sperimentare la facilita’ d’uso e di gestione di questa soluzione innovativa, per un’attivita’ di e-commerce redditizia.
Prestashop ha avuto numerosi risultati e sviluppi eccezionali nel corso degli anni. L’applicazione fornisce moduli, temi e servizi che permetteranno di personalizzare e implementare il sito di e-commerce in base ad esigenze specifiche.
I prodotti proposti su PrestaShop Addons sono sviluppati da PrestaShop e dalla sua community di sviluppatori.
MediaWiki
Il pannello di Plesk accontenta anche chi vuole aprire una comunita’. Tramite applicazioni come MediaWiki, e’ possibile creare dei luoghi virtuali di interazione e divulgazione di nozioni.
MediaWiki e’ utilizzata dalle aziende come soluzione interna per la gestione della conoscenza e come sistema di gestione dei contenuti. E’ scritto in PHP e puo’ utilizzare sia il sistema di gestione di database relazionali MySQL che PostgreSQL. MediaWiki supporta piu’ di 70 lingue; e’ scalabile e personalizzabile.
Con questa applicazione e’ davvero possibile creare repository per la conoscenza di una precisa nicchia, per esempio, o per i clienti della propria azienda. Non sarebbe ottimo avere a disposizione un luogo in cui i clienti possano trovare tutta la documentazione dei prodotti in vendita?
Conclusioni
Acquistare un servizio di hosting, come quello offerto da SOD, e’ solo il primo passo per progettare e offrire al pubblico contenuti di qualita’. I passi successivi sono la scelta del tipo di applicazione e l’implementazione dei contenuti stessi. Come abbiamo visto in questo articolo, la scelta offerta dal pannello Plesk del nostro hosting e’ davvero notevole, e ho elencato solo i piu’ famosi. Si possono trovare anche applicazioni per l’assistenza dei clienti e la gestione di forum online.
Tutte ottime opportunita’ per lo sviluppo, sono semplici da installare e facili da gestire grazie al pannello di controllo Plesk.
Link utili:
Condividi


RSS
Piu’ articoli…
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa
- Advanced persistent threat (APT): cosa sono e come difendersi
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza
- SOAR e l’automazione della sicurezza informatica
- Penetration Testing: Dove Colpire per Proteggere la Tua Rete Informatica
- Ransomware: una piaga che mette in ginocchio aziende e istituzioni. Pagare o non pagare? Ecco la risposta.
- Perché l’audit IT e il log management sono importanti per la Cybersecurity
Categorie …
- Backup as a Service (25)
- Acronis Cloud Backup (18)
- Veeam Cloud Connect (3)
- Cloud CRM (1)
- Cloud Server/VPS (23)
- Conferenza Cloud (4)
- Cyberfero (15)
- Log Management (2)
- Monitoraggio ICT (4)
- Novita' (21)
- ownCloud (7)
- Privacy (8)
- Security (215)
- Cyber Threat Intelligence (CTI) (9)
- Deception (4)
- Ethical Phishing (10)
- Netwrix Auditor (2)
- Penetration Test (18)
- Posture Guard (4)
- SOCaaS (66)
- Vulnerabilita' (83)
- Web Hosting (16)
Tags
 Feed sconosciuto
Full Disclosure
- Apache Struts2 Core Arbitrary Code Execution via OGNL Sandbox Escape Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below attempt to prevent arbitrary code execution via Object-Graph Navigation Language (OGNL) through several different mechanisms but only in a cursory fashion -- the libraries only guard against immediate calls evaluated by the OGNL engine via `SecurityMemberAccess`, but an allowed […]
- Apache Struts2 Core TokenHelper Token Cryptographic Timing Side-Channel Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Core 7.4.0 and below performs session token comparisons cryptographically insecure early-exit comparison functions (e.g., `!=`, `memcmp`, byte-by-byte loops with `break`) that return as soon as the first mismatched byte is encountered. The execution time of the comparison is therefore proportional to the number […]
- Apache Struts2 Spring Plugin Uses a Previously Closed Resource Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 Spring Plugin opens a Spring `ApplicationContex` via a try-with-resources block and, outside of said block, then continues to use the closed resource, resulting in an uncaught `IllegalStateException`. This particular issue prevents proper functionality and indicates poor code quality and code review standards and […]
- Apache Struts2 Core Integer Overflow Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below fails to properly prevent integer overflows, causing wrap-arounds and other issues on a downstream forced casting into types smaller than `BigInteger`. Importantly, this finding underscores why all applications using Struts and other such platforms should perform their own input […]
- Apache Struts2 Core Cross-Origin Protection Exemption Miskeyed to a Deployment-Wide Path Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description Apache Struts2 Core version 7.4.0 and below's `FetchMetadataInterceptor`, `CoepInterceptor`, and `CoopInterceptor` each compare their `exemptedPaths` configuration -- a per-interceptor-reference, administrator-supplied set of paths intended to exempt specific actions from the corresponding cross-origin protection -- against `HttpServletRequest.getContextPath()`. `getContextPath()` is fixed for the entire deployed web...
- Apache Struts2 REST Plugin Fails to Properly Parse Chunked Requests Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's (version 7.4.0 and below) `ContentTypeInterceptor.intercept(ActionInvocation)` only deserialises a request body and enforces the `struts.rest.content.maxLength` bound when `HttpServletRequest#getContentLength()` returns a positive value. `getContentLength()` returns `-1` whenever the `Content-Length` header is absent, which normal and appropriate for any Hypertext Transfer Protocol (HTTP)...
- Apache Struts2 REST Plugin Untrimmed `Accept` Header Tokens Break Content Negation Fallback Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01Description The Apache Struts2 REST Plugin's `DefaultContentTypeHandlerManager.getHandlerForResponse(HttpServletRequest, HttpServletResponse)` splits the `Accept` header on commas and passes each resulting token directly to `findHandler(String)` without trimming leading or trailing whitespace. `findHandler(String)` only retries a trimmed lookup when a token contains a semicolon (`;`), so a token that merely carries […]
- Apache Struts2 JSON Plugin Insecure Deserialisation -- Object Deserialisation Element-Count Limit Bypass Novembre 2, 2026Posted by Daniel Owens via Fulldisclosure on Nov 01As of the current versions of the Apache Struts2 JSON Plugin (e.g., version 7.4.0 and the 7.5.0 snapshot dated 28 October 2026), attackers can bypass the element-count limit purported to protect Object deserialisation added to said code as part of the WW-5618 and S2-072 "hardening controls". Please […]
- [0day-rubbish] NETGEAR RAX120 V1.2.5.18 authenticated SOAP InstallApp OS command injection to root-configured web-stack execution (6.8 Medium; conditionally 7.2 High with management exposure) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in NETGEAR RAX120 (Nighthawk AX12) firmware V1.2.5.18, the WiFi 6 consumer router from NETGEAR (United States), built on the Qualcomm IPQ8074 platform. The administrative web plane of this firmware generation is a lighttpd server fronting the vendor's DNI-framework CGI […]
- [0day-rubbish] Raritan PX3 PDU G4 firmware 4.3.14 command injection in the ping and traceroute diagnostics through an inverted hostname-validation return check (8.8) Ottobre 29, 2026Posted by disclosure via Fulldisclosure on Oct 280day Rubbish Research Team is publicly disclosing a vulnerability in the Raritan PX3 PDU G4, firmware version 4.3.14, the intelligent rack power distribution unit from Raritan, a Legrand company (United States). A low-privilege authenticated session converts one diagnostics request into operating-system command execution in the product's web-service context, […]
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Prodotti e Soluzioni
Collaborazioni
Modelli Cloud
News
- Da Cyberfero a Cyberfero: il rebranding dell’azienda leader nella cybersecurity Maggio 6, 2024
- NIS2 – Come il nuovo regolamento cyber potenzia la sicurezza dell’Europa Aprile 22, 2024
- Advanced persistent threat (APT): cosa sono e come difendersi Aprile 17, 2024
- Penetration Testing e MFA: Una Strategia Duplice per Massimizzare la Sicurezza Aprile 15, 2024
- SOAR e l’automazione della sicurezza informatica Marzo 27, 2024
Recensioni Google



Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!leggi di più
Ottimo supportoleggi di più
E'... un piacere poter collaborare con realtà di questo tipoleggi di più
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.leggi di più

Contatti
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO