

 Piergiorgio Venuti
7 motivi per NON rinnovare un backup tradizionale
Veeam Availability
Ogni giorno sempre più clienti dei backup tradizionali passano a Veeam®. Perché? Perché le tecnologie progettate per l’era client-server non possono offrire l’Availability 24.7.365 di cui necessitano le aziende moderne, né la capacità di ripristinare in pochi minuti o secondi qualsiasi servizio IT in esecuzione nel cloud ibrido.
[bg_collapse view=”button-blue” color=”#ffffff” icon=”eye” expand_text=”Maggiori informazioni” collapse_text=”Mostra meno” ]
La sostituzione dei sistemi di backup tradizionali è fondamentale per la trasformazione digitale, la continuità operativa e l’agilità aziendale. Veeam aumenta notevolmente il rispetto degli accordi sui livelli di servizio, migliora l’affidabilità e riduce le complessità operative, ottenendo quindi un ritorno dell’investimento misurabile e un minore costo di utilizzo.
Unisciti a migliaia di altri clienti passando a Veeam e ricevi LA soluzione per l’Availability appositamente progettata per proteggere applicazioni e dati ovunque essi si trovino: on-premise, nel cloud, su PC, portatili, macchine virtuali, server fisici… ovunque!
[/bg_collapse]
Scopri i 7 motivi principali per NON rinnovare la tua soluzione di backup tradizionale e passare a Veeam oggi stesso!
1) Veeam Availability vs. Backup tradizionale
Veeam è una soluzione appositamente progettata per il mondo moderno e altamente virtualizzato del cloud ibrido. Consente di rispettare anche gli accordi più ambiziosi sui livelli di servizio, per misurare i ripristini in minuti e secondi, anziché in ore e giorni come spesso capita con le tecnologie tradizionali.
Secondo il Veeam Availability Report 2017, di prossima pubblicazione, i clienti Veeam raggiungono gli obiettivi Recovery Time and Point Objective (RTPO™) promessi il 90% delle volte rispetto al 69% del precedente fornitore di backup tradizionali. La soluzione Veeam è progettata per gestire la quantità di dati che si trova nei data center odierni, non nei data center del passato.
2) Innovazione vs. Status quo
Veeam è un leader dell’innovazione, con una storia comprovata di creazione di nuove funzionalità che hanno rivoluzionato il mercato. Veeam supporta inoltre le piattaforme più moderne e vanta la visione cloud più innovativa e completa del settore.
Le soluzioni tradizionali sono state progettate per proteggere i carichi di lavoro relativi a decenni fa, ma mancano ancora alcune delle funzionalità chiave inventate da Veeam, come Instant VM Recovery® senza alcuna limitazione, SureBackup® e SureReplica, Virtual Labs, 2-in-1: backup and Replication e tante altre!
[bg_collapse view=”button-blue” color=”#ffffff” icon=”eye” expand_text=”Scopri come Veeam Backup & Replication si è evoluta negli anni” collapse_text=”Mostra meno” ]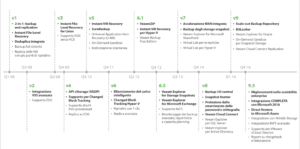 [/bg_collapse]
3) Crescita vs. Futuro incerto
Attualmente Veeam è una delle aziende software enterprise con la crescita più rapida. È una società di proprietà privata destinata a raggiungere vendite annuali pari a 1 miliardo di dollari entro il 2018, con la libertà di innovare. Riconosciuta da Gartner, IDC e Ovum quale azienda leader nel settore delle soluzioni per la Availability e la protezione dei dati, la crescita di Veeam è in netto contrasto con l’innovazione stagnante, e, in molti casi, con la ridotta quota di mercato dei provider di backup tradizionale. Nel momento in cui questi provider impongono significativi periodi di inattività e lottano per mantenere una posizione significativa nel moderno data center, si può solo parlare delle ulteriori misure da intraprendere per salvare l’azienda. La crescita di Veeam è inarrestabile: ogni mese arrivano più di 4.000 nuovi clienti e con ogni versione vengono introdotte nuove potenti funzionalità.
4) Semplicita’ vs. Complessita’
Il modello di licenze di Veeam, abbinato a un’architettura facilmente scalabile e a soluzioni facili da implementare, consente di essere operativi in pochi minuti. Senza agenti per proteggere le applicazioni e i carichi di lavoro virtuali, due clienti Veeam su tre dedicano il 35% di tempo in meno alla gestione dell’infrastruttura di Availability, il che consente loro di dedicarsi ad attività più produttive.
Rispetto alle soluzioni tradizionali che impongono requisiti di licenza per capacità antiquati, una miriade di agenti e prodotti con licenza separata, la scelta è ovvia.
5) Funzionalita’ potenti vs. Mancanza di funzionalita’ importanti
Con funzionalità leader di settore quali il ripristino istantaneo e senza agenti delle applicazioni Microsoft di livello 1, l’accelerazione WAN integrata, la crittografia sicura end-to-end, un innovativo Scale-out Backup Repository, l’integrazione avanzata con gli array di storage primari e di deduplica più importanti e funzionalità di replica avanzata che garantiscono la disponibilità pressoché continua dei dati, le funzionalità di Veeam sono senza rivali rispetto alle soluzioni tradizionali.
6) Affidabilita’ vs. Approssimazioni
“Funziona!” è il commento dei clienti Veeam. I clienti Veeam segnalano una notevole riduzione delle interruzioni e meno guasti a livello di backup e repliche rispetto alle soluzioni di backup tradizionali. Di fatto, è il motivo n° 1 per cui le aziende scelgono Veeam! Il testing automatico brevettato di backup e repliche E la verifica dei ripristini per il 100% dei carichi di lavoro, abbinati al supporto tecnico leader di settore di Veeam ti aiuteranno a dormire sonni più tranquilli.
Le soluzioni di backup tradizionali, d’altro canto, non possiedono funzionalità automatiche di testing dei backup e verifica dei ripristini né alcun monitoraggio dell’infrastruttura, lasciandoti in una posizione di vulnerabilità a una potenziale corruzione dei dati e ad errori di ripristino.
7) Soddisfazione dei clienti vs. Insoddisfazione del cliente
I clienti Veeam sono estremamente soddisfatti delle caratteristiche e funzionalità dei nostri prodotti, della facilità di utilizzo, del supporto tecnico e dell’efficienza delle vendite. Con un Net Promoter Score (NPS) pari al doppio della media del settore, 9 clienti Veeam su 10 RACCOMANDEREBBERO Veeam ai colleghi.
Gli ex utenti dei backup tradizionali affermano di essere passati a Veeam per la stabilità, il cloud ibrido e le performance che la soluzione precedente non era in grado di offrire.
7 bis) Un motivo in piu’ per abbandonare un backup tradizionale
I Veeam Agents for Windows and Linux proteggono i carichi di lavoro fisici e cloud (AWS, Azure, Google, ecc.) GRATUITAMENTE per 6 mesi, mentre Veeam Backup for Microsoft Office 365 è GRATUITO per 6 mesi.
USEFUL LINKS:
[btnsx id=”2929″]
Share


RSS
More Articles…
- From Cyberfero to Cyberfero: rebranding of the leading cybersecurity company
- NIS: what it is and how it protects cybersecurity
- Advanced persistent threats (APTs): what they are and how to defend yourself
- Penetration Testing and MFA: A Dual Strategy to Maximize Security
- Penetration Testing: Where to Strike to Protect Your IT Network
- Ransomware: a plague that brings companies and institutions to their knees. Should you pay the ransom? Here is the answer.
- Why IT audit and log management are important for Cybersecurity
- Red Team, Blue Team and Purple Team: what are the differences?
Categories …
- Backup as a Service (18)
- Acronis Cloud Backup (11)
- Veeam Cloud Connect (4)
- Cloud Conference (3)
- Cloud CRM (1)
- Cloud Server/VPS (22)
- Conferenza Cloud (4)
- Cyberfero (15)
- ICT Monitoring (5)
- Log Management (2)
- News (25)
- ownCloud (4)
- Privacy (7)
- Security (203)
- Cyber Threat Intelligence (CTI) (8)
- Deception (4)
- Ethical Phishing (11)
- Netwrix Auditor (2)
- Penetration Test (11)
- Posture Guard (3)
- SOCaaS (65)
- Vulnerabilities (84)
- Web Hosting (15)
Tags
 Unknown Feed
Full Disclosure
- Code Security Review tool September 22, 2026Posted by E. Kellinis on Sep 22Karma Pro is an open source code review tool that can assist code reviewers with a multitude of useful tools. Karma Pro is a macOS source-code security scanner (AST base and Heuristics) that statically analyses projects in multiple languages. It's backed by an ML classifier trained on real patches […]
- HP Advance / Output Central: unauthenticated SYSTEM RCE and two additional vulnerabilities (CVE-2026-89082/89083/89084) September 22, 2026Posted by Joe via Fulldisclosure on Sep 22HP Advance / HP Output Central Unauthenticated SYSTEM RCE, authorization bypass, and arbitrary file write/delete CVE-2026-89082, CVE-2026-89083, CVE-2026-89084 ================================================================ SUMMARY ================================================================ Vendor: HP Inc. Product family named by HP: HP Advance Products in HP's update table: HP AC Print & Scan; HP Output Central Components:...
- CFP No cON Name 2k26 - Palma, Mallorca - Spain September 22, 2026Posted by Jose Nicolas Castellano on Sep 22No cON Name 2026 - Palma, Mallorca - Balearic Islands ************************************ ***** Call For Papers ****** ************************************ https://www.noconname.org/call-for-papers/ Exact place not disclosed until a few weeks before due celebration. * INTRODUCTIONfulldisclosure () seclists org The organization has opened CFP proposals. No cON Name […]
- CVE-2026-17613: Penpot cross-team file takeover via import-binfile (unpatched in 2.17.2) September 22, 2026Posted by Louis Sanchez via Fulldisclosure on Sep 22Posting this as an update rather than a first disclosure. The advisory went public on 2026-08-04 with no vendor fix. Penpot has shipped two releases since then, 2.17.1 and 2.17.2 -- the latter 14 days ago, on 2026-08-27 -- and I re-checked the code this morning: the […]
- CVE-2026-44756: Pre-Auth RCE in SAP EPP Processing (ICM, Web Dispatcher, disp+work) September 22, 2026Posted by Raschin Tavakoli via Fulldisclosure on Sep 22nullFaktor Security Advisory < 2026-09-10 > =========================================================== Title: Pre-Authentication Remote Code Execution in SAP Extended Passport (EPP) processing library Affected Components: ICM, SAP Web Dispatcher, dialog work processes Vulnerability: Stack based Buffer Overflow CVE: CVE-2026-44756 Impact: Critical CVSS 4.0 Vector:...
- [0day-rubbish] TigerGraph Community Edition 4.2.4 Default credentials plus GSQL TO_CSV arbitrary file write to SSH code execution (9.8) September 22, 2026Posted by disclosure via Fulldisclosure on Sep 220day Rubbish Research Team is publicly disclosing a vulnerability in TigerGraph Community Edition 4.2.4. Type: Default credentials plus GSQL TO_CSV arbitrary file write to SSH code execution (CWE-798) CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) Impact: command execution as the tigergraph service user (uid 1001), which owns the engine, graph data, catalog […]
- [0day-rubbish] Teltonika RutOS 00.07.06.21 Authenticated ipsec.lua logread command injection with reflected output (8.8) September 22, 2026Posted by disclosure via Fulldisclosure on Sep 220day Rubbish Research Team is publicly disclosing a vulnerability in Teltonika RutOS 00.07.06.21. Type: Authenticated ipsec.lua logread command injection with reflected output (CWE-78) CVSS: 8.8 (AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H) Impact: root command execution on the router, with command output reflected into the JSON response Authentication: authenticated administrator Full technical analysis and […]
- APPLE-SA-09-14-2026-10 Xcode 27 September 22, 2026Posted by Apple Product Security via Fulldisclosure on Sep 22APPLE-SA-09-14-2026-10 Xcode 27 Xcode 27 addresses the following issues. Information about the security content is also available at https://support.apple.com/149040. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. Xcode IDE Available for: macOS Tahoe 26.6 and later Impact: An […]
- APPLE-SA-09-14-2026-9 Safari 27 September 22, 2026Posted by Apple Product Security via Fulldisclosure on Sep 22APPLE-SA-09-14-2026-9 Safari 27 Safari 27 addresses the following issues. Information about the security content is also available at https://support.apple.com/149039. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. Safari Available for: macOS Sequoia and macOS Tahoe Impact: A malicious […]
- APPLE-SA-09-14-2026-8 visionOS 27 September 22, 2026Posted by Apple Product Security via Fulldisclosure on Sep 22APPLE-SA-09-14-2026-8 visionOS 27 visionOS 27 addresses the following issues. Information about the security content is also available at https://support.apple.com/149038. Apple maintains a Security Releases page at https://support.apple.com/100100 which lists recent software updates with security advisories. Accelerate Framework Available for: Apple Vision Pro (all models) Impact: Processing […]
Customers


Twitter FEED
Recent activity
-
SecureOnlineDesktop
Estimated reading time: 6 minutes L'impatto crescente delle minacce informatiche, su sistemi operativi privati op… https://t.co/FimxTS4o9G
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The growing impact of cyber threats, on private or corporate operating systems… https://t.co/y6G6RYA9n1
-
SecureOnlineDesktop
Tempo di lettura stimato: 6 minuti Today we are talking about the CTI update of our services. Data security is… https://t.co/YAZkn7iFqa
-
SecureOnlineDesktop
Estimated reading time: 6 minutes Il tema della sicurezza delle informazioni è di grande attualità in questo peri… https://t.co/tfve5Kzr09
-
SecureOnlineDesktop
Estimated reading time: 6 minutes The issue of information security is very topical in this historical period ch… https://t.co/TP8gvdRcrF
Newsletter
Products and Solutions
Partners
Cloud Models
News
- From Cyberfero to Cyberfero: rebranding of the leading cybersecurity company May 6, 2024
- NIS: what it is and how it protects cybersecurity April 22, 2024
- Advanced persistent threats (APTs): what they are and how to defend yourself April 17, 2024
- Penetration Testing and MFA: A Dual Strategy to Maximize Security April 15, 2024
- Penetration Testing: Where to Strike to Protect Your IT Network March 25, 2024
Google Reviews
Davvero consigliata !!!!!
In particolare vorrei sottolineare la figura che piu’ racchiude e sintetizza le qualità della Secure Online Desktop , il suo AD Ing. Piergiorgio Venuti, professionista impagabile , sia dal punto di vista tecnico/organizzativo che soprattutto (e non dimeno) come persona , capace di gestire , risolvere e approcciare qualsivoglia attività/problematica, davvero un grande !!!!



Tempi veloci e staff preparato!
Ottima azienda, servizi molto utili, staff qualificato e competente. Raccomandata!read more
Ottimo supportoread more
E' un piacere poter collaborare con realtà di questo tiporead more
Un ottimo fornitore.
Io personalmente ho parlato con l' Ing. Venuti, valore aggiunto indubbiamente.read more

About
© 2024 Cyberfero s.r.l. All Rights Reserved. Sede Legale: via Statuto 3 - 42121 Reggio Emilia (RE) – PEC [email protected] Cod. fiscale e P.IVA 03058120357 – R.E.A. 356650 Informativa Privacy - Certificazioni ISO